Non tutto il traffico mondiale è utile al tuo servizio.
Scansioni e tentativi automatici arrivano spesso da aree in cui la tua attività non ha utenti.
Blocca interi paesi con database GeoIP locale, applica policy diverse per ogni dominio e valuta la reputazione di ogni IP sorgente con uno score 0-100. Meno superficie d'attacco, senza rischiare di bloccare i clienti buoni.
Scansioni e tentativi automatici arrivano spesso da aree in cui la tua attività non ha utenti.
Identifica il paese dell'IP, consulta liste e punteggio di rischio e applica la policy del dominio.
Lasci passare i mercati che servi e mantieni eccezioni esplicite per clienti e sistemi fidati.
Superficie d'attacco
Se il tuo sito serve solo l'Italia o l'Europa, ogni richiesta dall'altra parte del mondo è quasi certamente rumore, scansione o attacco. Filtrare la geografia è il modo più semplice per togliere di mezzo interi eserciti di bot.
Interi paesi da cui non arriva mai un cliente vengono fermati prima ancora di toccare l'applicazione: scanner, brute-force e flood sparaiscono dai log.
Uno shop italiano ammette solo l'IT, un portale europeo apre a IT DE FR ES, un'API tecnica logga i paesi a rischio senza bloccare. Ogni dominio ha la sua policy.
L'IP viene risolto in codice ISO paese sul server stesso, con database MaxMind locale: nessuna query esterna, nessuna latenza aggiunta, nessun dato che esce.
Geo-blocking · GeoIP locale
Sentinel usa il database MaxMind GeoLite2-Country (.mmdb) in locale: l'IP sorgente viene risolto in codice ISO del paese direttamente nel codice dell'agent, senza mai interrogare servizi esterni.
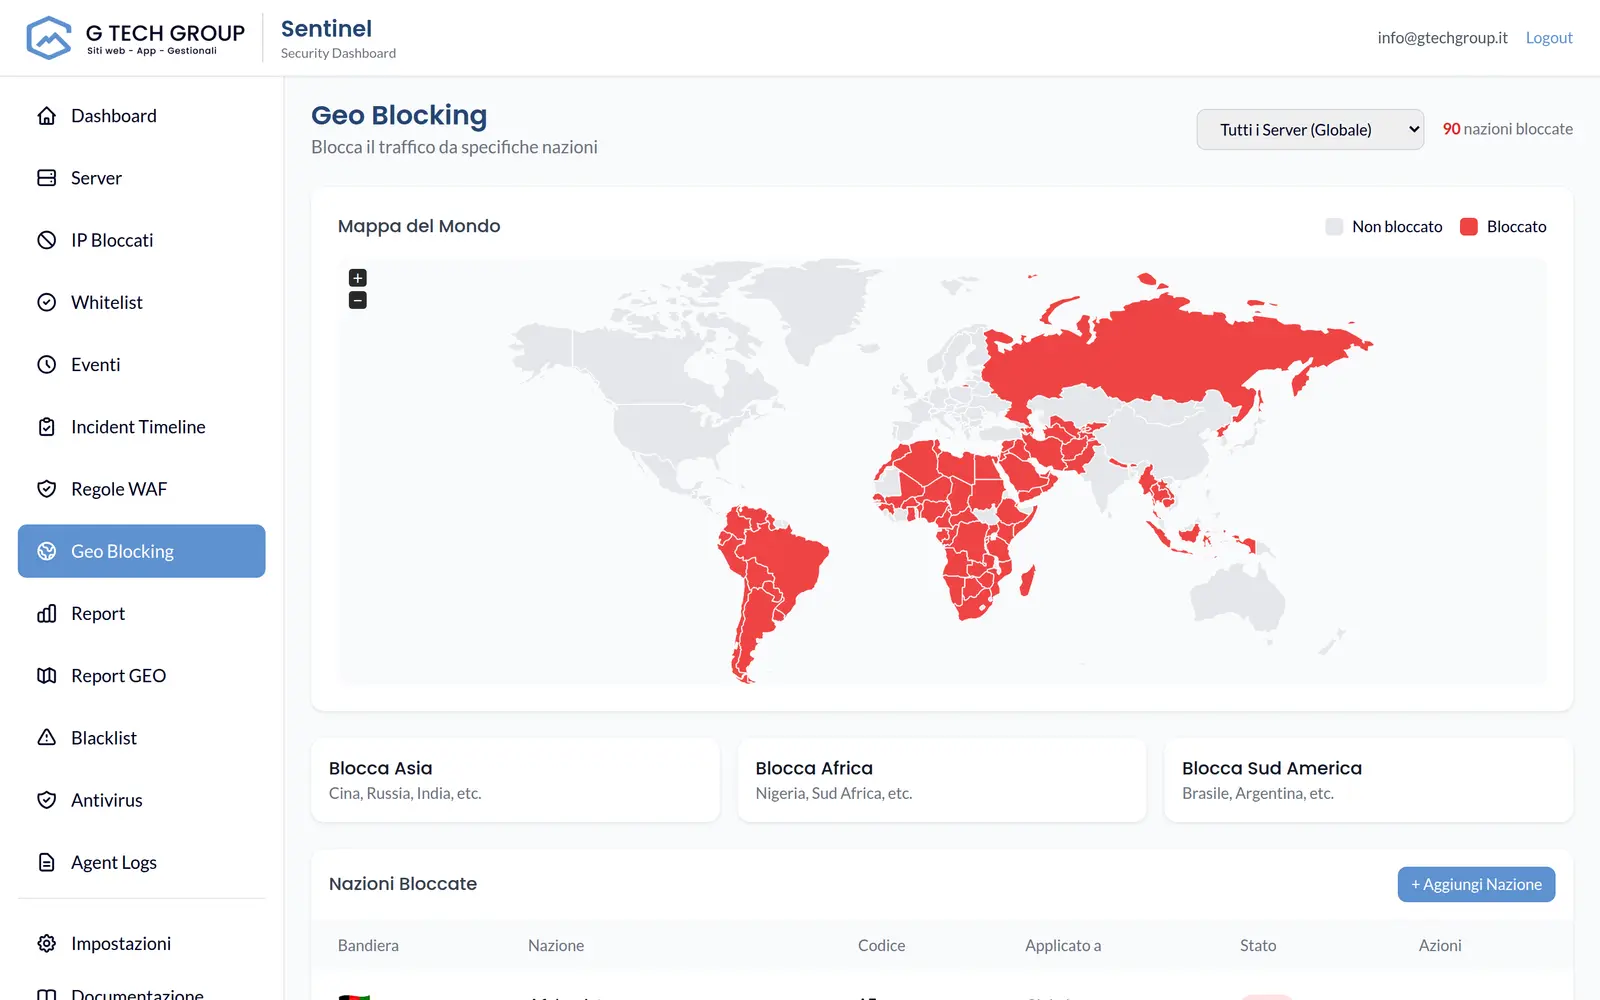
Policy per-dominio
Ogni richiesta viene valutata con la policy giusta seguendo un ordine preciso: host esatto → wildcard → globale. Così ogni dominio ha le sue regole geografiche, indipendenti dagli altri.
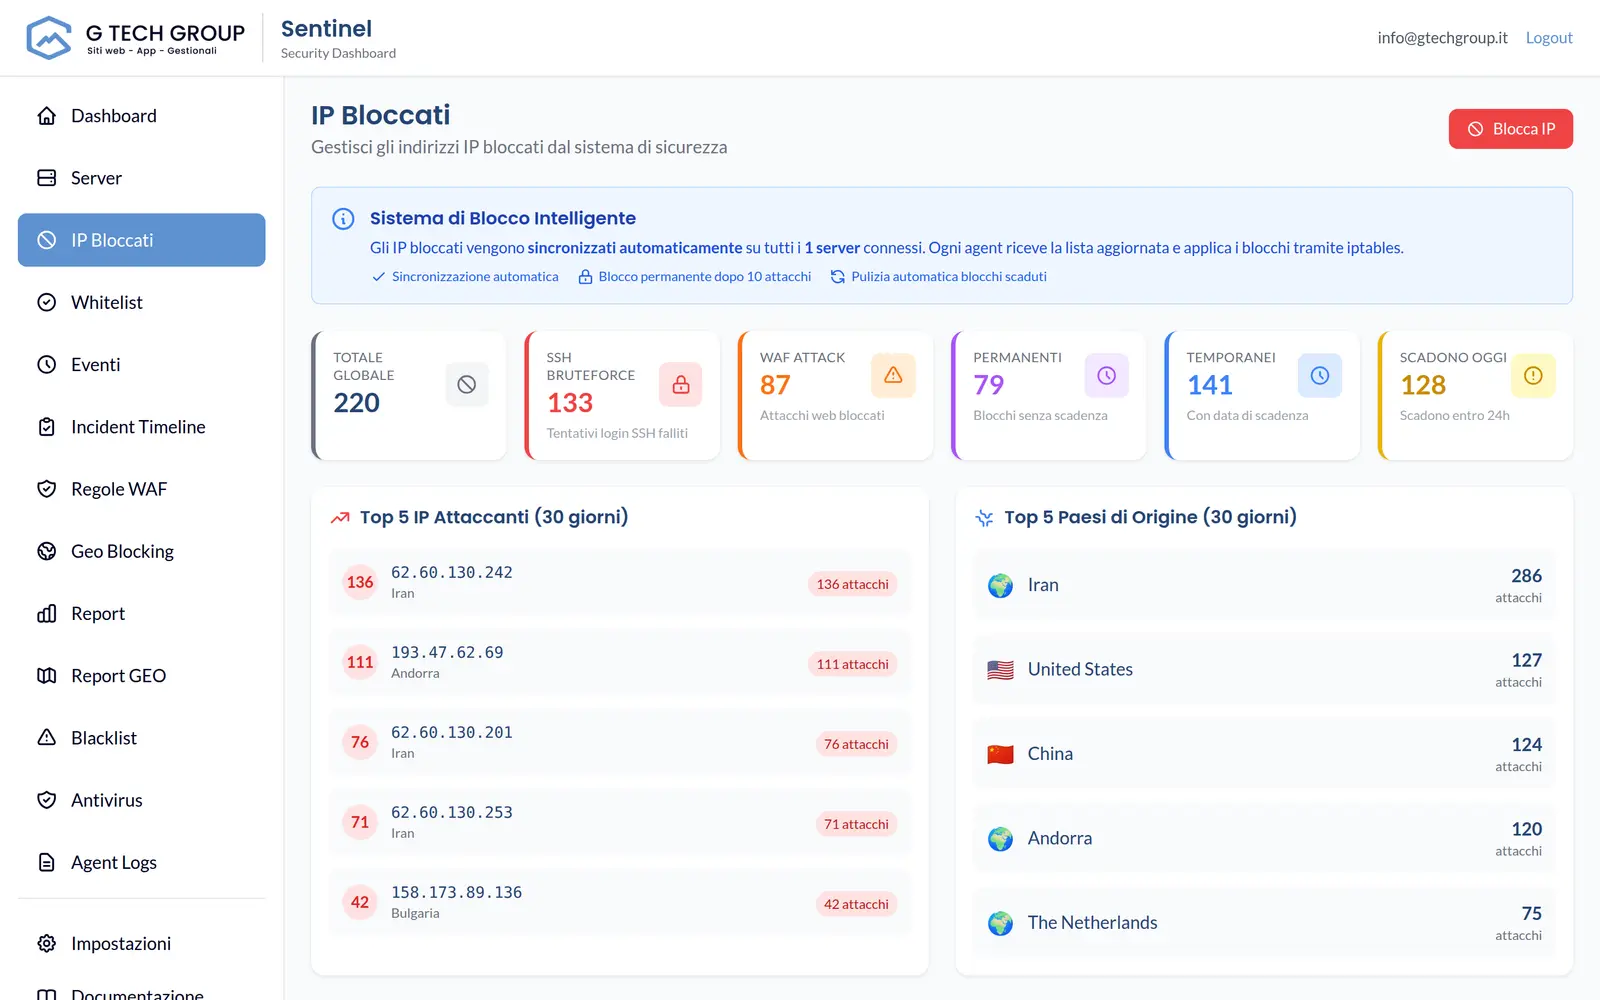
Blacklist / Whitelist IP
Oltre alla geografia, gestisci elenchi di IP a livello di singolo indirizzo. La whitelist è prioritaria: un IP di fiducia passa sempre, indipendentemente da geo, blocklist o reputation. I blocchi hanno un TTL e vengono applicati direttamente sul firewall locale di ogni server, poi sincronizzati dalla dashboard.
Gli IP di fiducia — uffici, monitoraggio, partner — non vengono mai fermati, qualunque altra regola sia attiva.
Gli IP bloccati scadono automaticamente dopo il tempo impostato: niente liste che crescono all'infinito e bloccano IP ormai puliti.
Le decisioni finiscono sul firewall del server: il traffico ostile viene tagliato a monte, prima di consumare risorse applicative.
Reputation & scoring
Sentinel calcola una reputazione dove 0 è sicuro e 100 è malevolo, combinando sorgenti pesate. Superata la soglia configurabile (default 70), l'IP viene bloccato. Il gate è opt-in e supporta la shadow mode per osservare senza bloccare.
Sincronizzazione
Regole geo, liste IP e configurazione reputation partono dalla dashboard e arrivano a ogni agent attraverso il server centrale, su canale cifrato e mutuamente autenticato.
Definisci allowlist e blocklist per paese, policy per-dominio, liste IP e soglia reputation. Tutto da un'unica console.
Il server centrale distribuisce blocchi globali o per-server e conserva lo storico; le whitelist viaggiano nel full-sync.
L'agent applica le regole in locale sul firewall e sul reverse-proxy: decisioni in millisecondi, nessun dato verso terzi.
Sicurezza operativa
Il geo-blocking è progettato per non trasformarsi mai in un'interruzione di servizio: se il database GeoIP è assente o un IP non è risolvibile in un paese, la richiesta passa invece di essere bloccata. Meglio far entrare qualche richiesta in più che bloccare clienti veri per un file mancante.
Domande frequenti
No. Il paese di ogni IP viene risolto in locale con il database MaxMind GeoLite2-Country .mmdb sul server stesso: nessuna query esterna, nessun IP che esce dalla tua infrastruttura.
Fail-open: se il .mmdb è assente o l'IP non è risolvibile in un codice paese, la richiesta passa. Il geo-blocking non causa mai un blocco totale per errore.
Un'allowlist non vuota attiva il default-deny: passano solo i paesi ammessi. Senza allowlist, vengono bloccati solo i paesi presenti in blocklist. L'allowlist locale ha precedenza anche sulla blocklist centrale.
Sì. La policy si applica per-dominio con ordine host esatto → wildcard → globale, così ogni dominio ha i suoi paesi ammessi o vietati e la sua modalità block o log.
È uno score dove 0 è sicuro e 100 malevolo, calcolato pesando DNSBL (40%), storico locale (30%), geo-risk (15%), proxy/Tor/VPN/datacenter (15%) e un bonus da threat-feed. Oltre la soglia (default 70) l'IP viene bloccato.
Sì. Il gate è opt-in e supporta la shadow mode: puoi osservare gli score e cosa verrebbe bloccato prima di attivare il blocco reale, e regolare la soglia con dati alla mano.
Ti mostriamo geo-blocking e reputation dal vivo sulla tua infrastruttura e li tariamo sui tuoi domini.