Un file pericoloso può essere già dentro il server.
Malware, webshell e modifiche non autorizzate non sono sempre visibili osservando il solo traffico web.
Il WAF ferma gli attacchi al perimetro. Ma se un file infetto è già a bordo, o se qualcuno tocca una chiave SSH nel cuore della notte, serve altro. Sentinel unisce scansioni locali, verifica degli hash e File Integrity Monitoring per vedere ciò che il traffico non racconta.
Malware, webshell e modifiche non autorizzate non sono sempre visibili osservando il solo traffico web.
ClamAV cerca minacce note; il controllo d'integrità confronta hash, permessi e proprietà con una baseline.
Sentinel segnala il file e il tipo di variazione senza cancellare automaticamente dati importanti.
Orchestrazione dal pannello
Dalla dashboard scegli il server, il tipo di scansione e gli eventuali percorsi personalizzati. L'agent raccoglie il comando, aggiorna l'avanzamento e invia i risultati al server centrale.
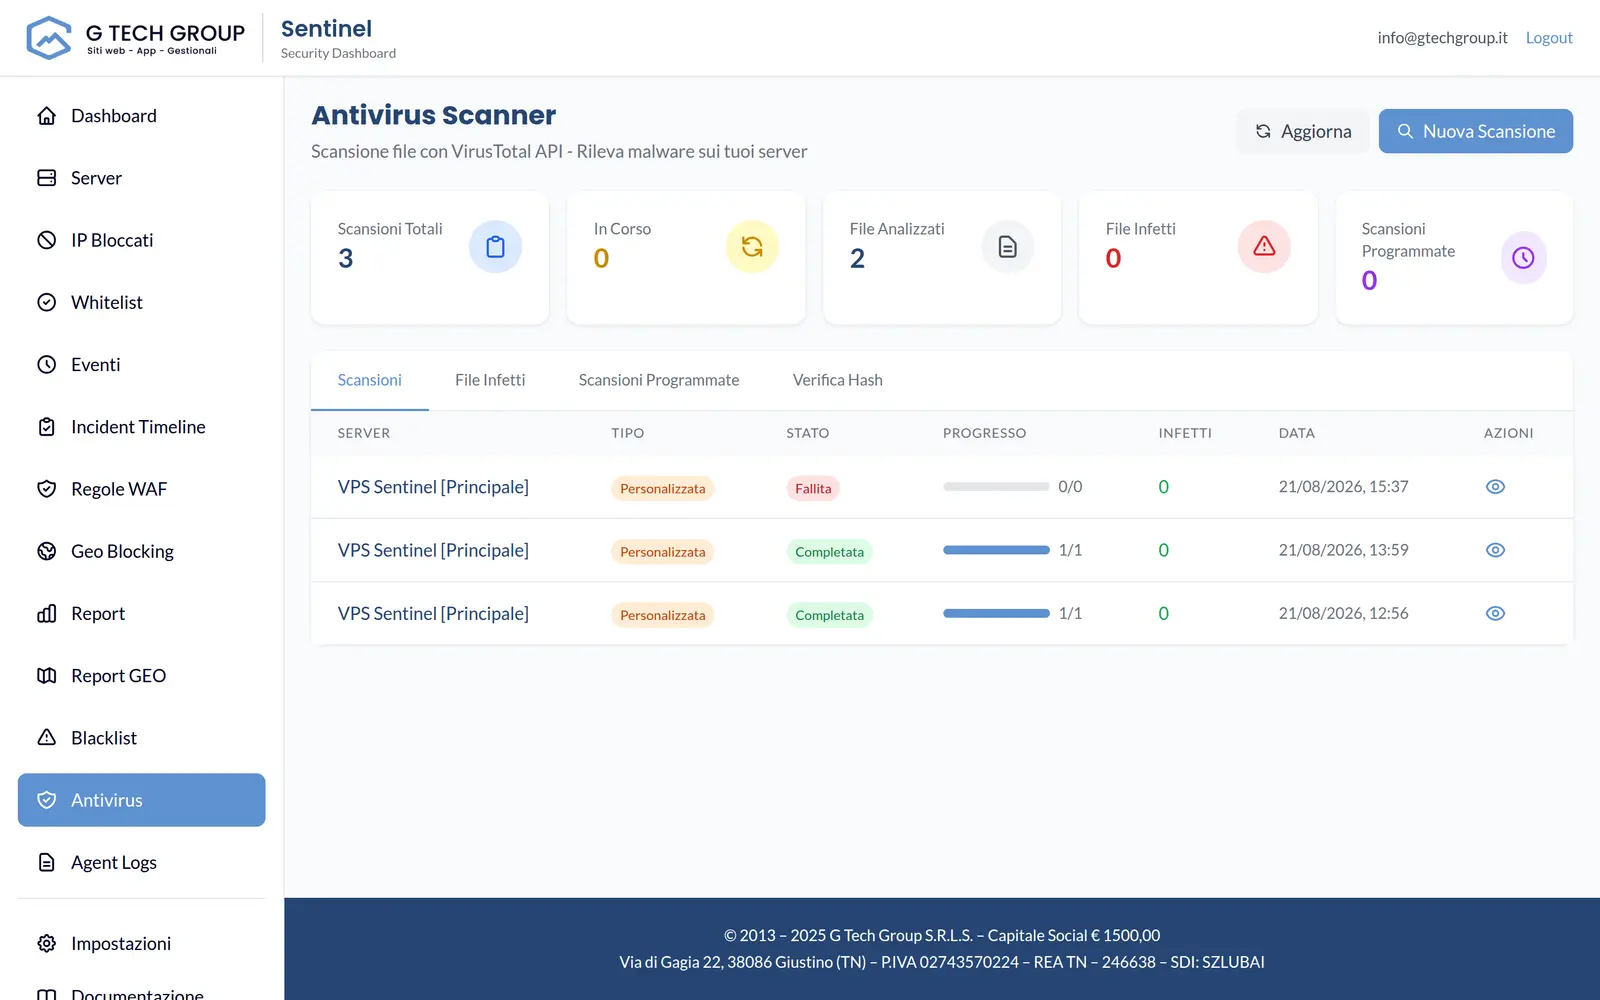
Lookup hash opzionale · VirusTotal
Quando l'integrazione è configurata, il server può consultare VirusTotal usando SHA256, SHA1 o MD5. Viene trasmesso l'hash, non il file: il risultato riporta motori, rilevazioni e categoria della minaccia ed è salvato in cache per ridurre le richieste.
Perché AV + FIM su un WAF
Un firewall applicativo è potente, ma vede solo le richieste. Sentinel aggiunge due occhi in più: uno sui file, uno sui cambiamenti.
Coraza con OWASP CRS ispeziona e blocca il traffico ostile prima che raggiunga l'applicazione. È la prima linea, ma agisce solo sulle richieste HTTP.
Un webshell caricato, un binario trojanizzato, un file EICAR di test: la scansione confronta i contenuti con il database firme di ClamAV e segnala ciò che è già catalogato come minaccia.
Quello che nessuna firma conosce ancora si riconosce dal fatto che è cambiato: un hash diverso, un permesso setuid inatteso, una nuova unit systemd. Il FIM confronta con la baseline e alza la mano.
Scansione ClamAV
L'agent parla con il demone clamd tramite un client Go senza CGO: nessuna libreria nativa da linkare, nessun binding fragile. Il protocollo è INSTREAM su unix socket, e i file vengono streammati a chunk anziché caricati interi in memoria.
File Integrity Monitoring
Il FIM (opt-in) costruisce una baseline in SQLite alla prima passata — un trust-on-first-use: ciò che trova diventa lo stato di riferimento. Poi, a ogni ciclo, confronta di nuovo e ti mostra le differenze.
Cosa rileva · cosa non fa
Due motori con confini chiari. Sapere cosa non fa uno strumento è parte del saperlo usare bene.
Integrazione flotta & dashboard
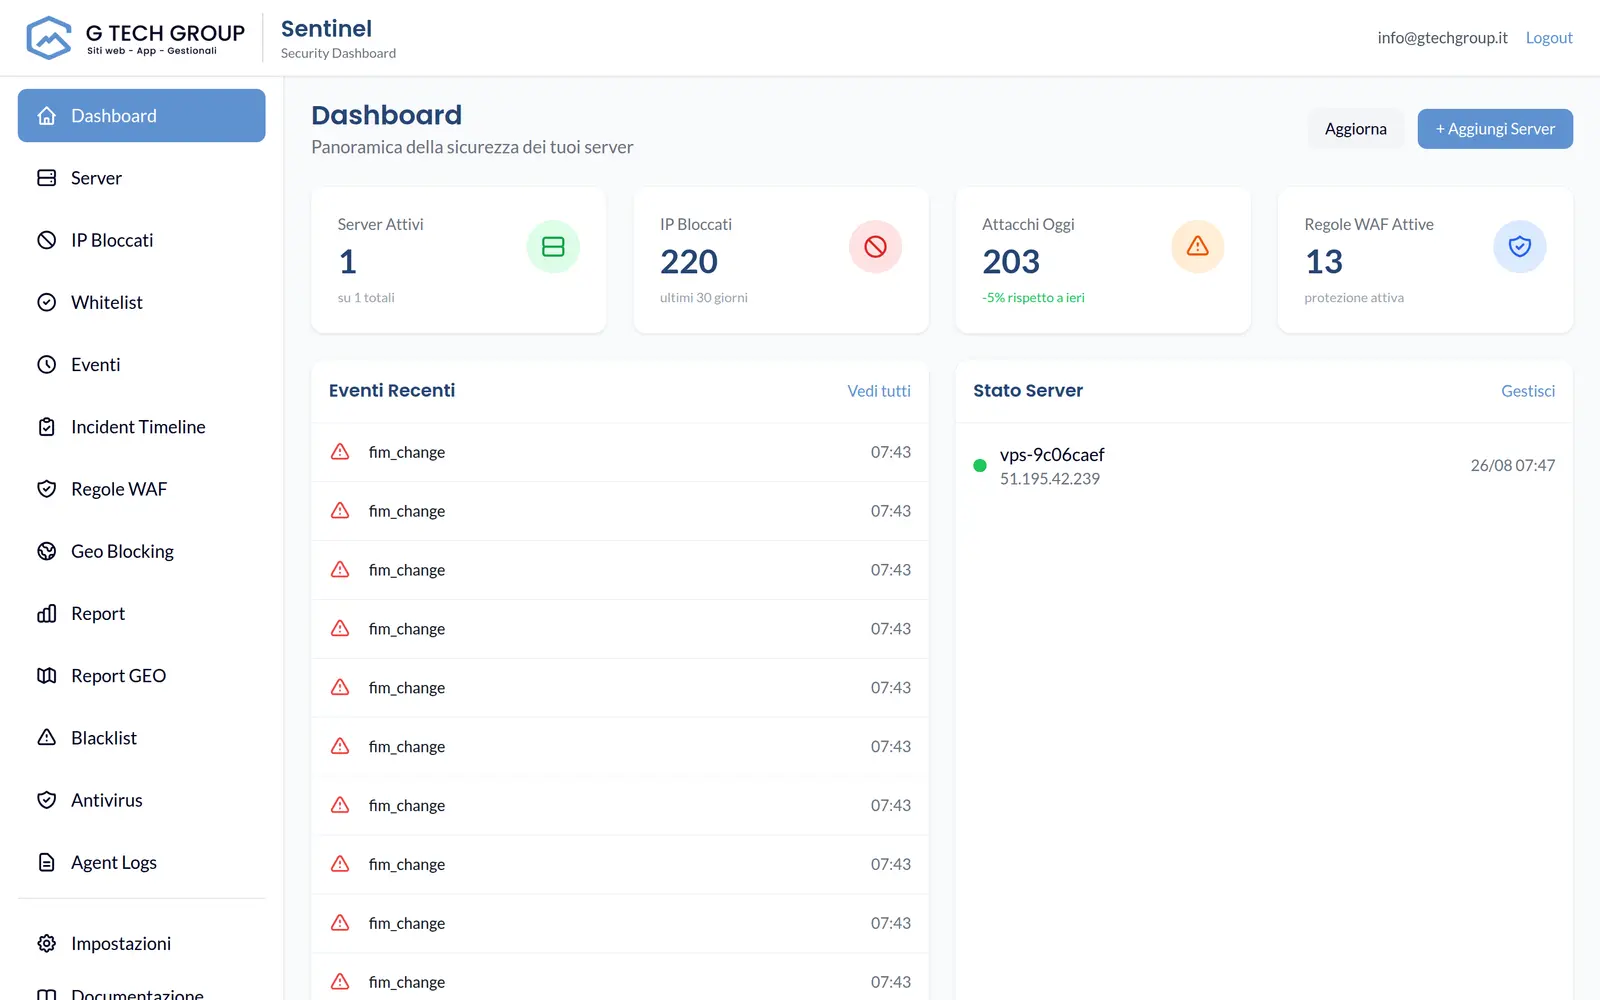
Quando ClamAV trova una minaccia o il FIM rileva un cambiamento, l'agent emette un evento malware_detected o fim_change e lo spedisce al server centrale via gRPC con mTLS. Da lì confluisce nella dashboard della flotta e negli alert.
Domande frequenti
No. ClamAV e il FIM rilevano e riportano: nessuna quarantena né cancellazione automatica. Vedi l'evento in dashboard e ricevi l'alert, poi decidi tu come intervenire.
L'agent si collega al demone clamd tramite unix socket con il protocollo INSTREAM. Lo scanner di default è il motore hash (SHA256); ClamAV è opt-in e usa il DB firme mantenuto dal sistema.
Il FIM lavora in polling, con un intervallo predefinito di circa 10 minuti. Non è una watch istantanea: gli scostamenti dalla baseline emergono al ciclo di controllo successivo.
Con il trust-on-first-use: la prima passata registra hash, dimensione, permessi e owner in un database SQLite. Da lì in poi ogni file viene confrontato con quello stato di riferimento.
Sì. L'antivirus salta i file oltre 100 MB, il FIM quelli oltre 50 MB. È una scelta deliberata per tenere leggeri sia la memoria dell'agent sia la baseline.
Le firme ClamAV vengono mantenute dal sistema, non da Sentinel. In alternativa o in aggiunta puoi configurare il lookup hash VirusTotal: viene inviato l'hash del file, mai il suo contenuto, e l'integrazione resta disattivata senza API key.
Ti mostriamo scansioni ClamAV e File Integrity Monitoring dal vivo sulla tua infrastruttura, tarati sui percorsi che contano per te.