Un account per ogni persona.
Niente credenziali amministrative condivise: utenti, password e secondo fattore si gestiscono separatamente.
Sentinel separa lettura, operatività e amministrazione. L'accesso può essere protetto con TOTP a due fattori e le azioni sensibili vengono registrate per ricostruire chi ha fatto cosa.
Niente credenziali amministrative condivise: utenti, password e secondo fattore si gestiscono separatamente.
Chi deve osservare non può cambiare policy; chi opera non accede automaticamente ai segreti amministrativi.
Accessi e azioni API vengono associati all'utente, all'esito e all'indirizzo sorgente.
Controllo degli accessi
La stessa dashboard si adatta al ruolo della sessione, sia nelle pagine sia nelle API.
Consulta server, eventi, report, regole, blocchi e log senza poter modificare lo stato della piattaforma o vedere le credenziali degli agent.
Può aggiungere server, gestire blocchi e whitelist, avviare scansioni, modificare regole e coordinare gli aggiornamenti.
Oltre alle funzioni operative gestisce utenti, ruoli, 2FA, impostazioni e segreti di integrazione.
Autenticazione
Il secondo fattore usa codici temporanei TOTP compatibili con le comuni app authenticator. L'amministratore avvia il setup tramite QR code e il codice deve essere verificato prima dell'attivazione.
Audit
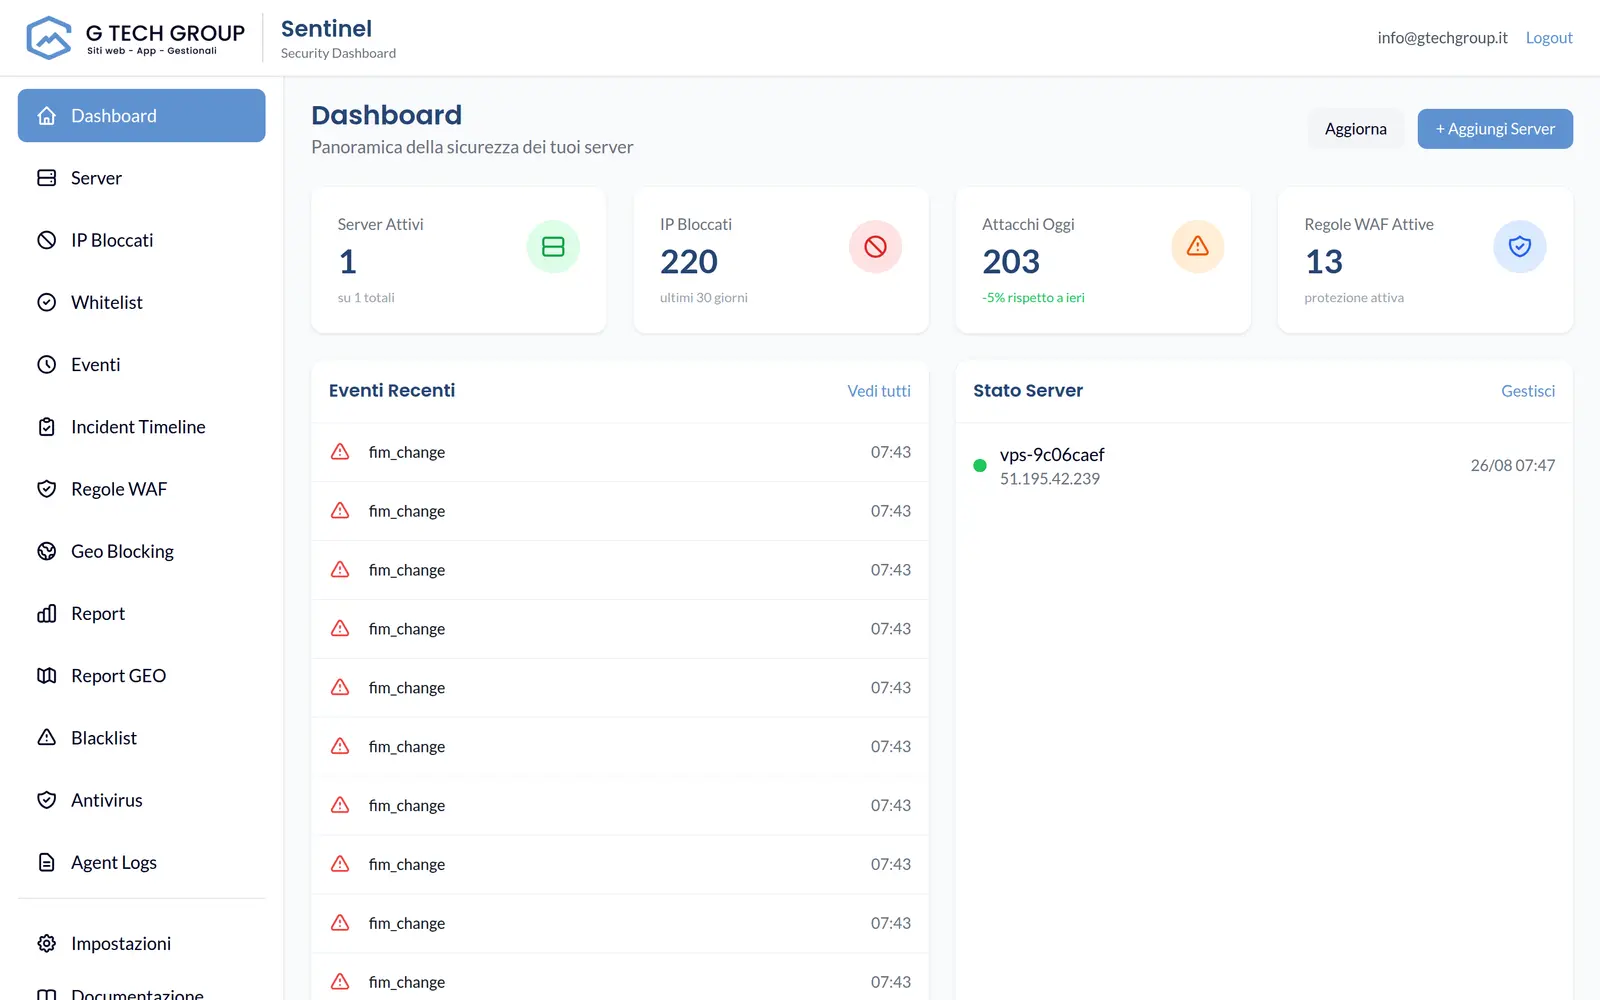
Le operazioni che modificano la piattaforma vengono registrate con attore, azione, risorsa, esito, data e IP sorgente. Anche login, 2FA, logout e consultazione del registro amministrativo vengono tracciati.
Difesa applicativa
Le richieste che cambiano stato richiedono un token valido legato alla sessione.
Il controllo non è soltanto visivo: il server rifiuta le API non consentite al ruolo.
Impostazioni e integrazioni sensibili sono separate dalle normali funzioni operative.
Le risposte applicano protezioni contro MIME sniffing, framing non autorizzato e politiche di referrer troppo permissive.
Durante la demo mostriamo il flusso reale da viewer, operator e amministratore.