WAF OWASP CRS
Motore Coraza con Core Rule Set v4: SQLi, XSS, RCE, path traversal e anomaly scoring. Detection o blocking, per-dominio.
Web Application Firewall · Security Monitoring
Sentinel è la sentinella che presidia i tuoi siti dalla vetta: ispeziona ogni richiesta, ferma gli attacchi prima che tocchino il server e ti mostra tutto in tempo reale. Motore WAF OWASP CRS, flotta di agent, geo-blocking, alert istantanei. Self-hosted, made in Italy.
Aggiornamento dei dati reali…
Sentinel sul campo
Un flusso operativo reale della nostra infrastruttura Sentinel. I dati pubblicati sono aggregati e anonimizzati: nessun indirizzo IP, dominio o cliente viene esposto.
Dati della flotta reale
WAF e agent riconoscono la richiesta anomala, il tentativo SSH o il superamento di una soglia.
La difesa applica la policy sul server interessato, fermando l'origine ostile prima che continui.
L'evento raggiunge la console centrale con server, regola e motivazione; gli alert notificano il team.
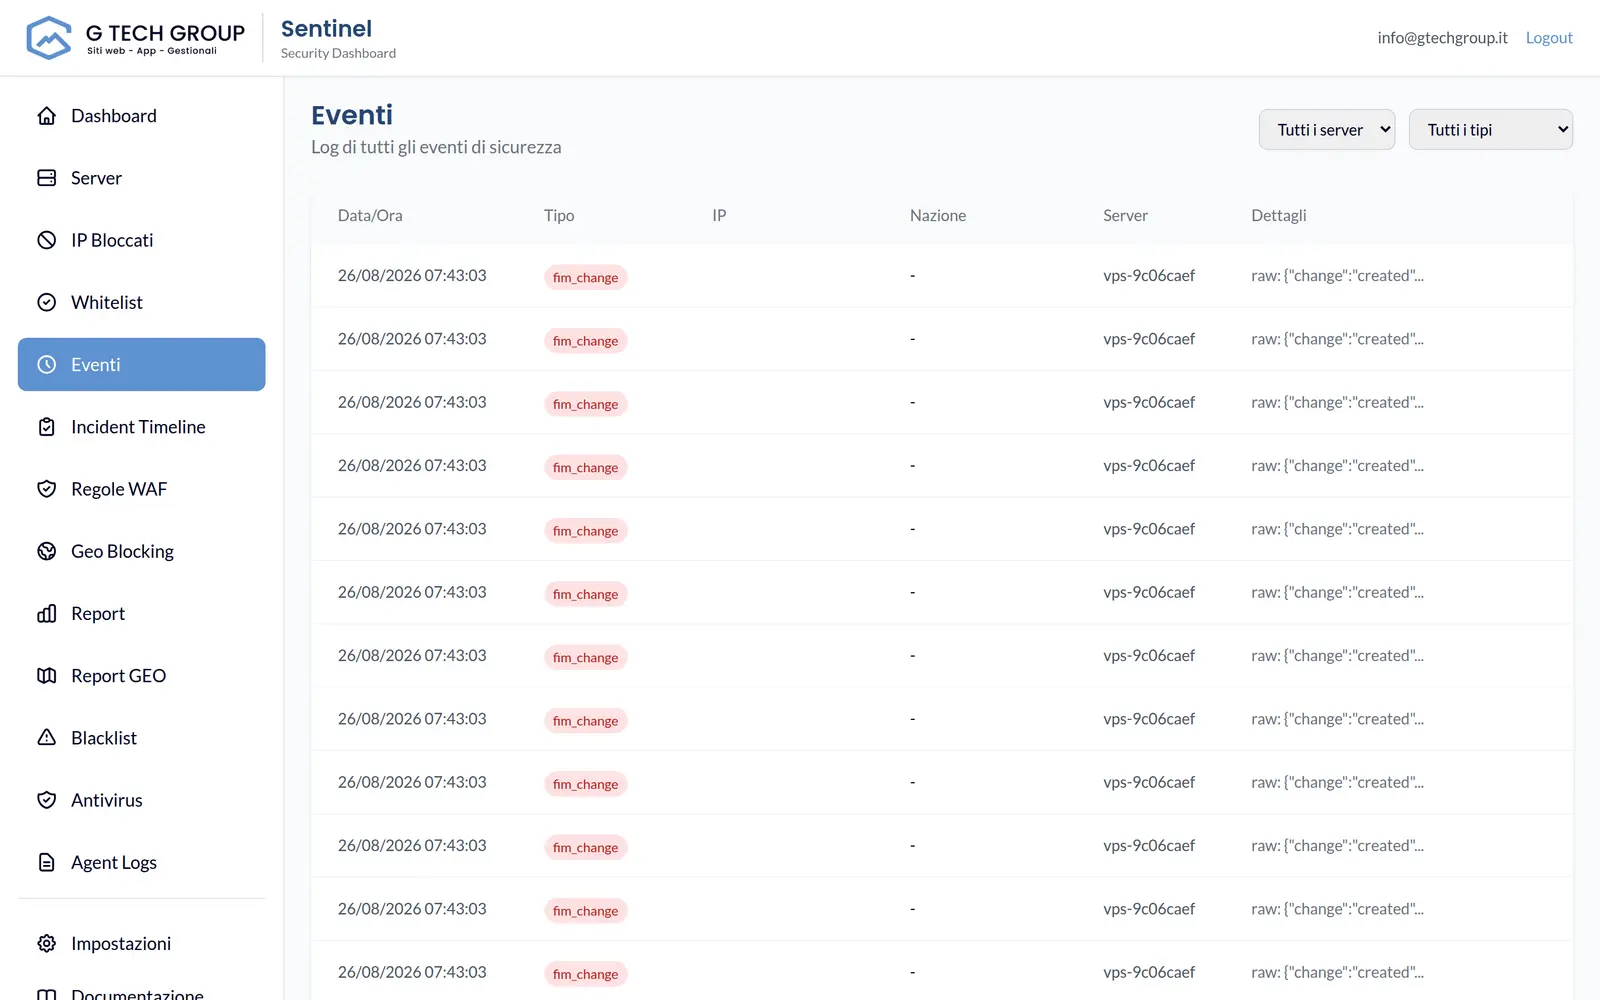
Tour interattivo
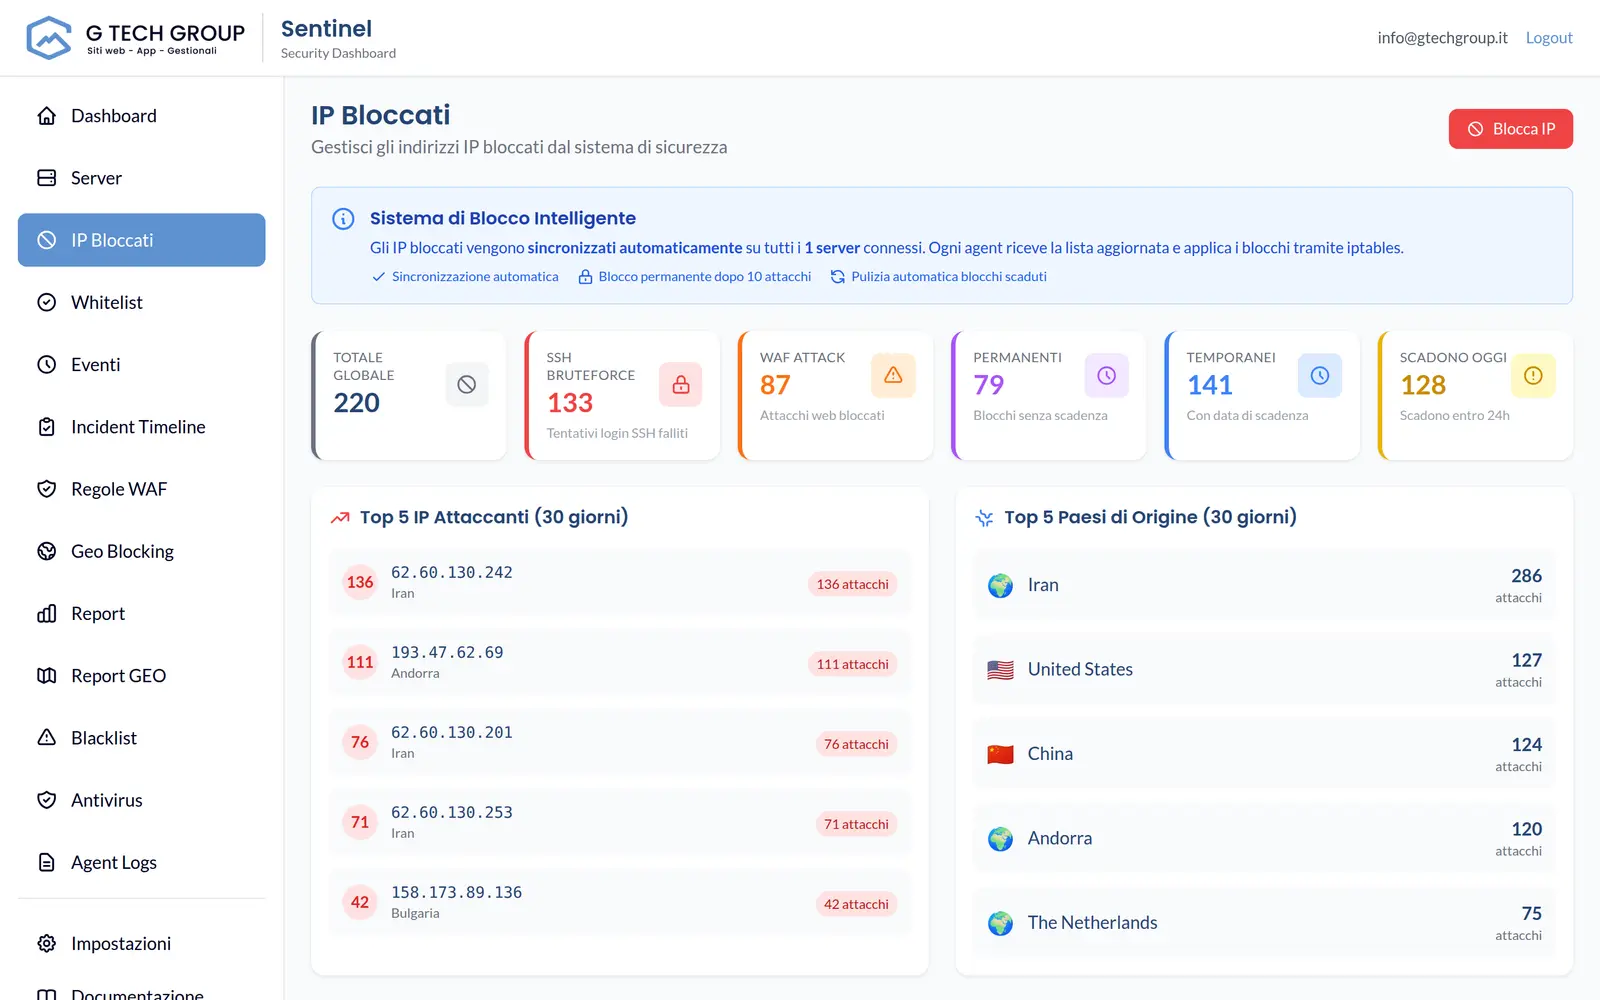
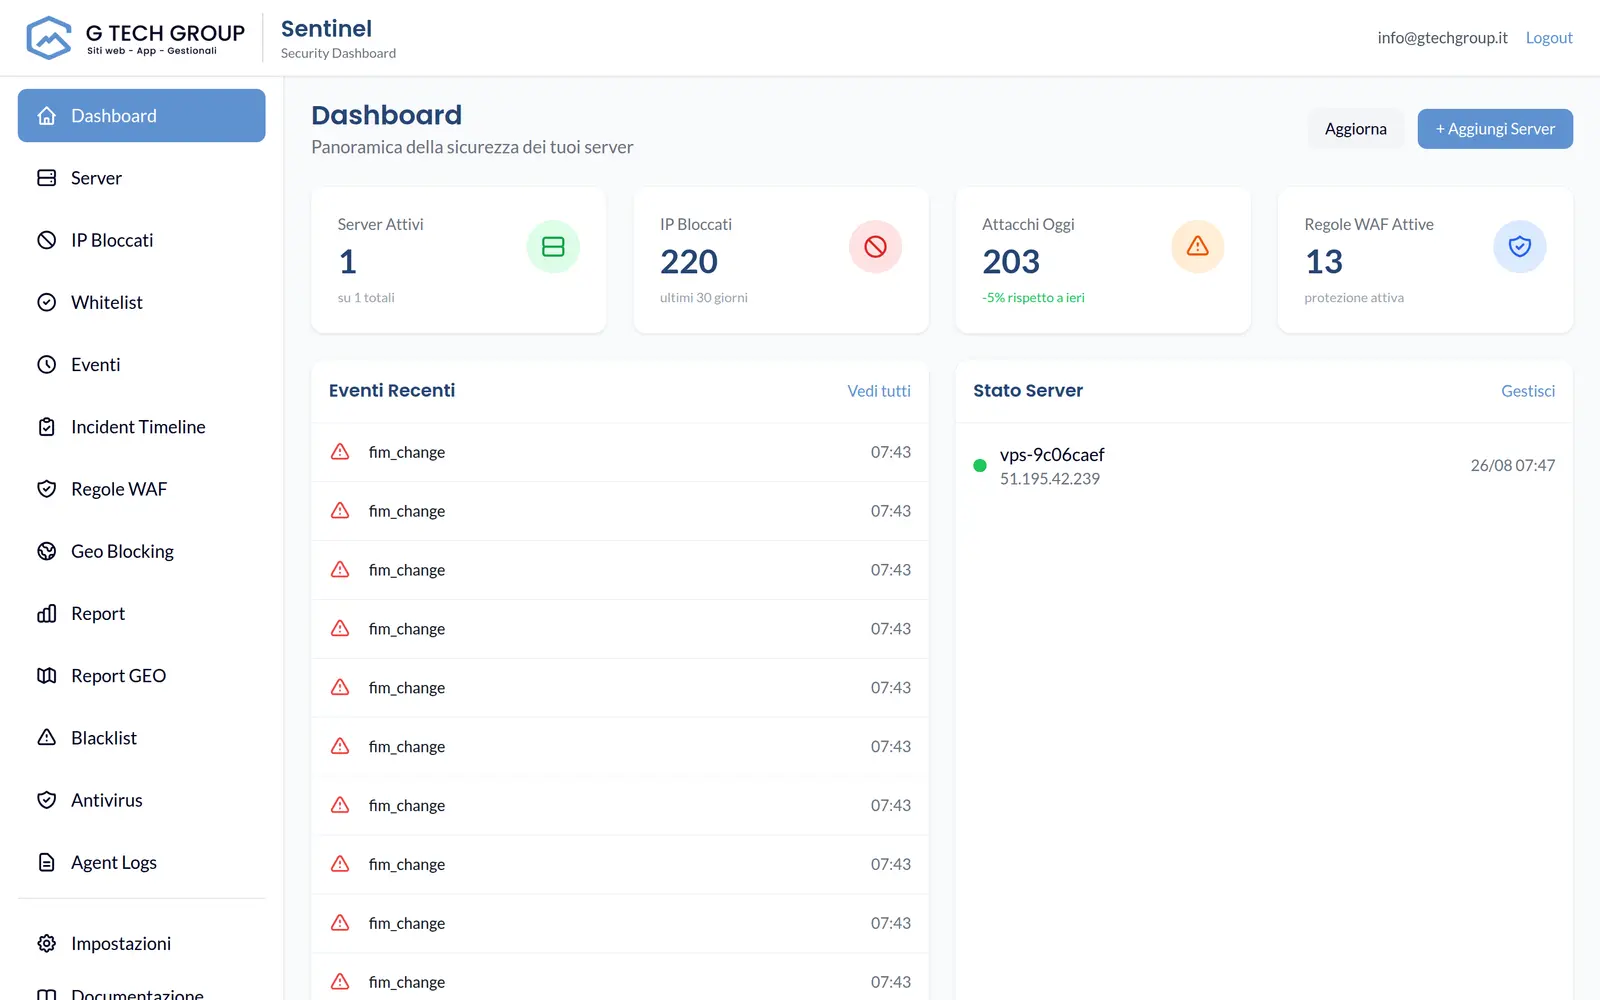
Esplora schermate reali della console: dall'evento iniziale alla gestione dei blocchi, fino alla visione complessiva della flotta.
La difesa
Dal filtro L7 al firewall di rete, dall'antivirus agli alert sul telefono.
Motore Coraza con Core Rule Set v4: SQLi, XSS, RCE, path traversal e anomaly scoring. Detection o blocking, per-dominio.
Ogni evento, blocco e anomalia in dashboard dal vivo. Log della flotta aggregati centralmente.
Gestisci decine di server da un unico pannello. Aggiornamenti canary graduali e anti-brick.
Blocca interi paesi e fingerprint TLS malevoli. Bot buoni (Google/Bing) verificati e lasciati passare.
Notifiche push self-hosted (ntfy) e app Android dedicata. Sai subito quando qualcosa non va.
Scansioni ClamAV e File Integrity Monitoring: rileva malware e modifiche sospette ai file.
Rate-limit per-IP e globale con challenge JS: sotto attacco, i browser veri passano, i flood no.
Monitora accessi e log Nginx, Apache o personalizzati; blocca gli IP ostili direttamente sul firewall locale.
Scopri di più →Valuta gli IP in ingresso e controlla se gli indirizzi pubblici dei tuoi server sono finiti in blacklist.
Scopri di più →Separa viewer, operator e admin, proteggi l'accesso con TOTP e registra le operazioni sensibili.
Scopri di più →Il nucleo è self-hosted, con mTLS tra agent e server e segreti cifrati at-rest. Le integrazioni esterne sono opzionali e dichiarate.
Come funziona
Un reverse-proxy leggero mette il WAF davanti ai tuoi siti. Ispeziona ogni richiesta e blocca gli attacchi in locale, in millisecondi.
Raccoglie eventi, sincronizza regole e blocchi via gRPC mTLS, coordina la flotta e conserva lo storico.
Vedi tutto in tempo reale, crei regole, gestisci gli aggiornamenti e ricevi gli alert. Da qualsiasi dispositivo.
Perché Sentinel
Sviluppato da G Tech Group. Supporto in italiano, nessuna scatola nera.
Il nucleo gira sui tuoi server, senza lock-in. Le sole integrazioni esterne sono opzionali e configurabili.
Go + Coraza, CGO off. Latenza sotto il millisecondo, footprint minimo.
Regole sincronizzate dal server, aggiornamenti canary sicuri sull'intera flotta.
Raccontaci la tua infrastruttura: verifichiamo la compatibilità e individuiamo il piano annuale più adatto.