Una richiesta può sembrare normale e contenere un attacco.
Form, URL e API possono trasportare codice malevolo diretto al database o all'applicazione.
Sentinel ispeziona ogni richiesta e ogni risposta HTTP con il motore Coraza e l'OWASP Core Rule Set v4: SQL injection, XSS, RCE, path traversal e altro vengono riconosciuti e fermati con anomaly scoring, prima che raggiungano il tuo sito.
Form, URL e API possono trasportare codice malevolo diretto al database o all'applicazione.
Confronta ogni richiesta con le regole OWASP e assegna un punteggio al rischio rilevato.
Parti in sola rilevazione, correggi i falsi positivi e attivi il blocco dominio per dominio.
Cos'è
Il WAF gira nel reverse-proxy sul tuo server: ispeziona il traffico in locale, in millisecondi, senza mandare nulla fuori dalla tua infrastruttura.
Il Core Rule Set v4 è embeddato nell'agent: oltre 900 regole contro le principali classi di attacco applicativo, aggiornabili insieme al binario.
Ogni regola aggiunge un punteggio; si blocca solo al superamento della soglia (inbound 5, outbound 4 di default), riducendo i falsi positivi rispetto al blocco su singola regola.
L'ispezione copre sia la richiesta in ingresso sia la risposta in uscita, per intercettare anche esfiltrazione ed errori applicativi rivelatori.
Modalità e tuning si configurano per singolo dominio, con risoluzione match esatto → wildcard → default: ogni sito ha la sua policy.
Come funziona il motore
Ogni richiesta attraversa la stessa pipeline deterministica, in locale.
Prima del WAF applicativo, l'agent applica filtri di rete e reputazione: il traffico ovviamente ostile viene scartato senza consumare il motore CRS.
Metodo, header, URI e body vengono valutati contro il CRS v4 e le regole custom. Oltre i limiti di body (2 MB) si applica il fail-open, per non rompere upload legittimi.
I punteggi accumulati si confrontano con la soglia. In modalità detection l'evento viene solo registrato; in block la richiesta riceve un 403.
Anche la risposta viene ispezionata (fail-open oltre 512 KB) per anomaly outbound: dati sensibili in uscita ed errori applicativi rivelatori vengono intercettati.
Detection vs Blocking
Di default il WAF lavora in detection: registra ogni evento senza interrompere il traffico, così puoi misurare l'impatto reale sul tuo sito. Quando i falsi positivi sono sotto controllo, passi a block e le richieste che superano la soglia ricevono un 403.
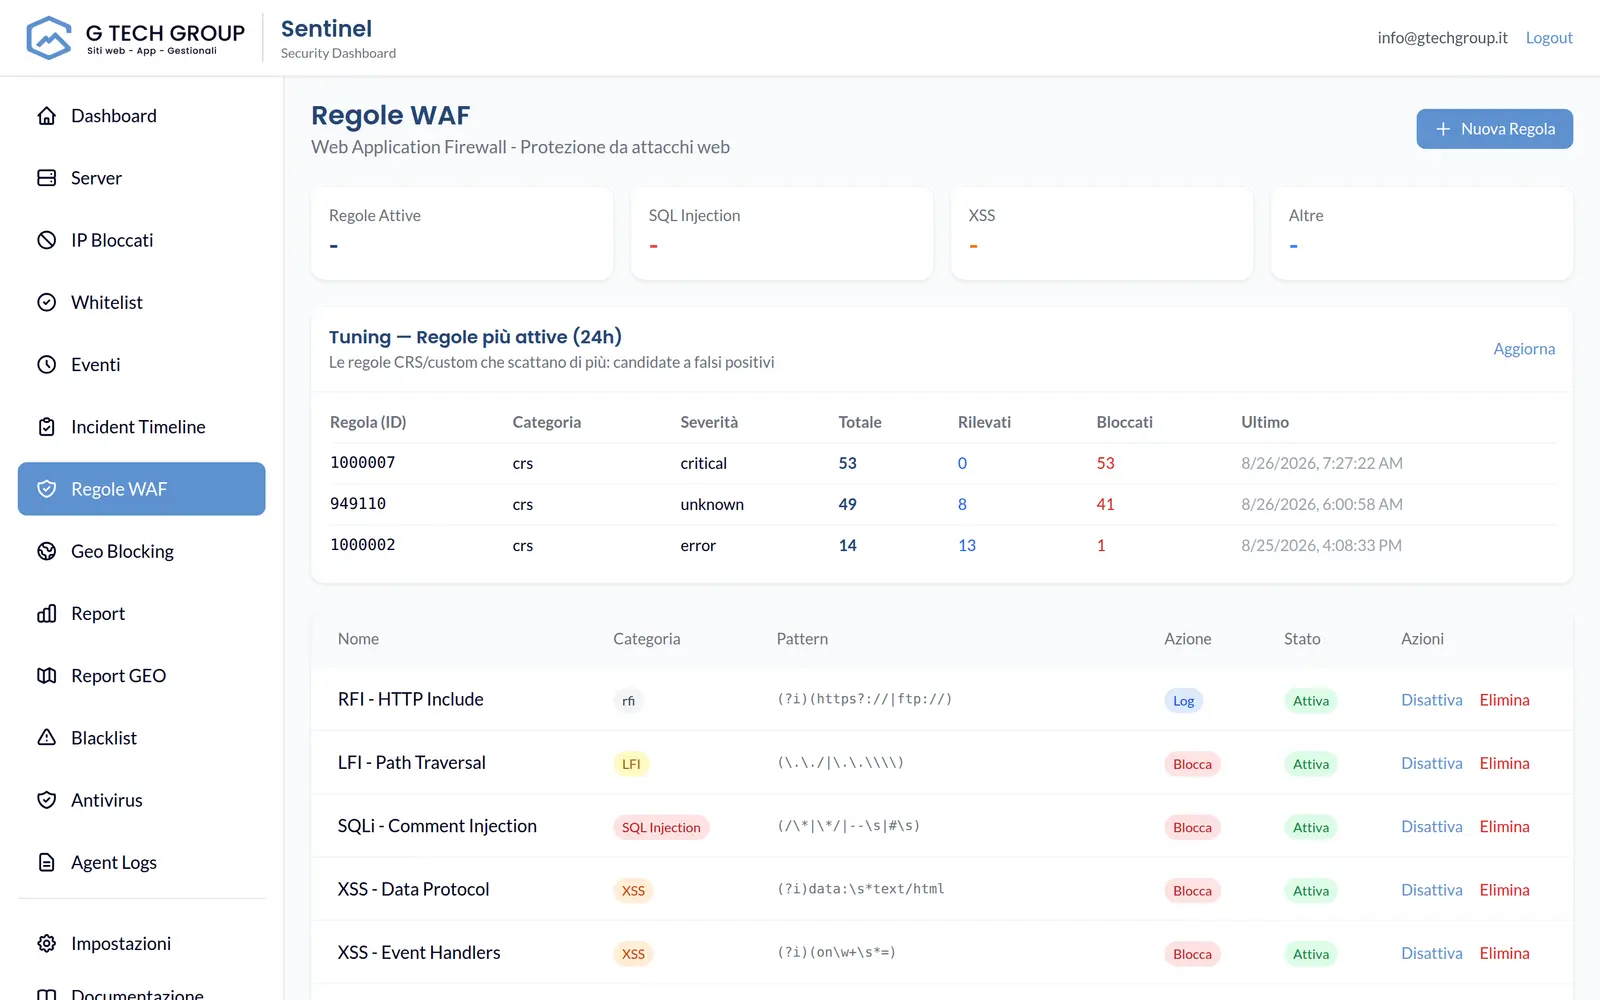
Regole custom & tuning
Oltre al Core Rule Set puoi definire regole custom in regex, sincronizzate dal server ogni 60 secondi con hot-reload atomico: nessun riavvio, e se una regola è malformata viene isolata senza far cadere il resto del motore.
Configurazione per-dominio
Modalità, soglie, paranoia level e regole custom si applicano per singolo dominio. La risoluzione segue l'ordine match esatto → wildcard → default: il sito legacy resta in detection mentre il nuovo e-commerce gira già in block, tutto dallo stesso agent.
Domande frequenti
No in modo percepibile: l'ispezione avviene in locale nell'agent in millisecondi. Sui body oltre i limiti (2 MB richiesta, 512 KB risposta) scatta il fail-open, quindi upload e download pesanti non vengono trattenuti.
No. Il motore gira dentro la tua infrastruttura; verso il server centrale viaggiano solo eventi e log via gRPC mTLS. Il traffico degli utenti non transita da terze parti.
È il motivo dell'anomaly scoring e della modalità detection: osservi l'impatto reale prima di bloccare, poi fai tuning disattivando singole regole CRS per ID e mettendo in whitelist gli IP fidati.
Sì. Le regole custom in regex si sincronizzano dal server ogni 60 secondi con hot-reload atomico. Una regola malformata viene isolata da sola, senza far cadere il resto del WAF.
Usiamo l'OWASP Core Rule Set v4, embeddato nell'agent. Gli aggiornamenti del ruleset arrivano con il binario, distribuiti alla flotta con rollout canary anti-brick.
Ti mostriamo il WAF di Sentinel dal vivo sulla tua infrastruttura e lo tariamo dominio per dominio.