Le decisioni di sicurezza avvengono vicino al traffico.
L'agent legge eventi, applica regole e blocchi e, quando previsto dal deployment, protegge le richieste web prima dell'applicazione.
Sentinel protegge il traffico sul server, coordina gli agent da un nucleo centrale e trasforma ogni decisione in dati comprensibili. Qui trovi il percorso completo, senza formule generiche.
L'agent legge eventi, applica regole e blocchi e, quando previsto dal deployment, protegge le richieste web prima dell'applicazione.
Il server centrale riceve telemetria, distribuisce policy e mantiene lo stato della flotta senza diventare il passaggio obbligato del traffico dei visitatori.
Dashboard, timeline, report e alert mostrano cosa è accaduto, su quale server e quale protezione ha preso la decisione.
Il percorso di una richiesta
Il flusso effettivo dipende dai moduli attivati sul server e dalla modalità scelta per ogni sito.
Il client contatta il dominio. Nel deployment WAF, la richiesta raggiunge il livello di protezione locale prima del sito.
Regole OWASP CRS, limiti, geolocalizzazione, reputazione e fingerprint disponibili contribuiscono alla decisione.
La richiesta viene inoltrata, osservata, limitata o bloccata secondo la policy applicata a quel dominio.
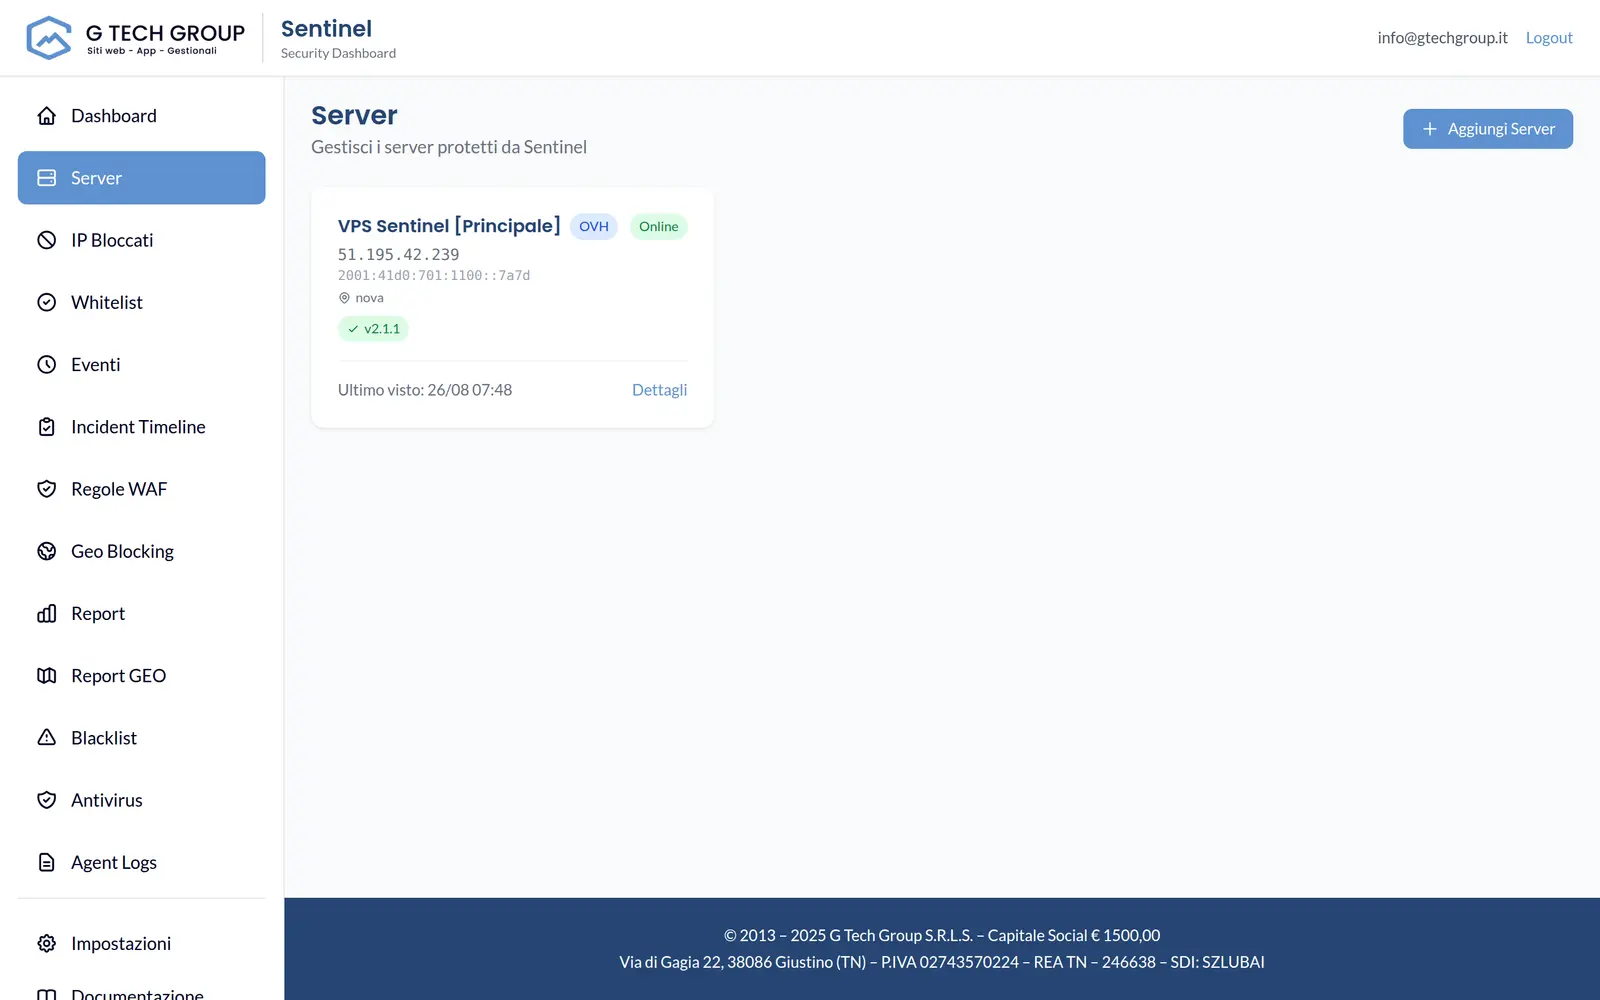
1 · Installazione
L'agent Sentinel viene installato sulla macchina da proteggere e associato al record creato nella console. Raccoglie identità e stato della macchina, quindi apre il canale verso il nucleo Sentinel.
2 · Protezione web
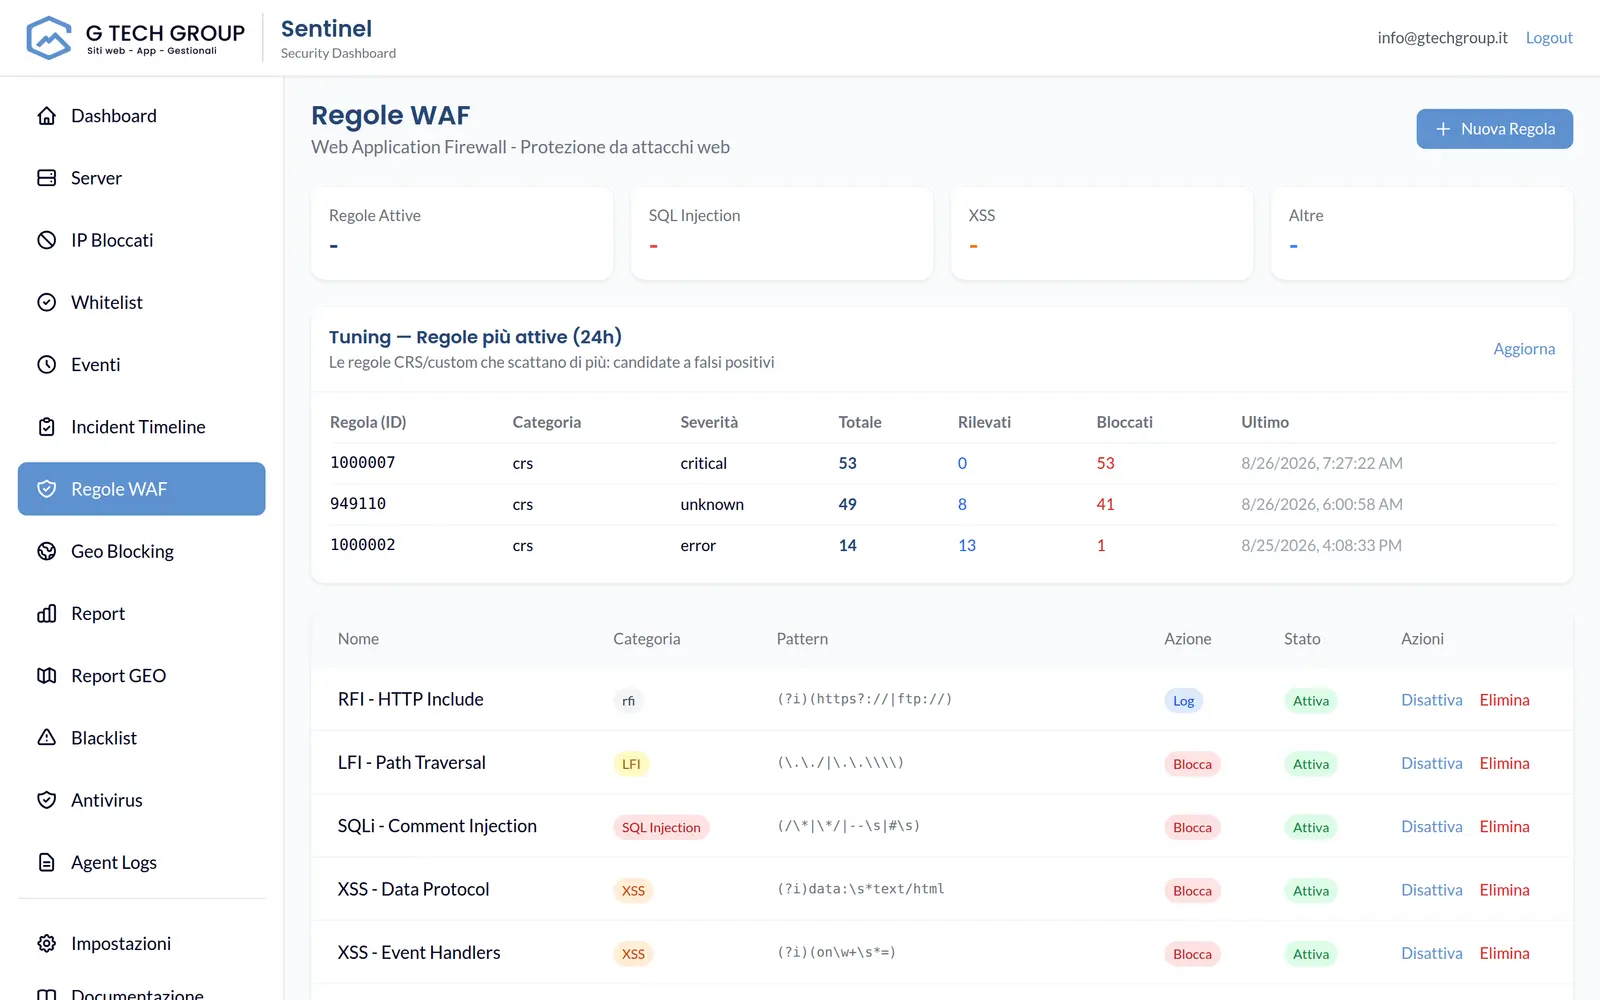
Quando il modulo web è configurato nel percorso del dominio, Sentinel analizza metodo, URL, header e corpo della richiesta. Il traffico degli utenti non deve attraversare un servizio cloud esterno di G Tech Group.
3 · Protezione host
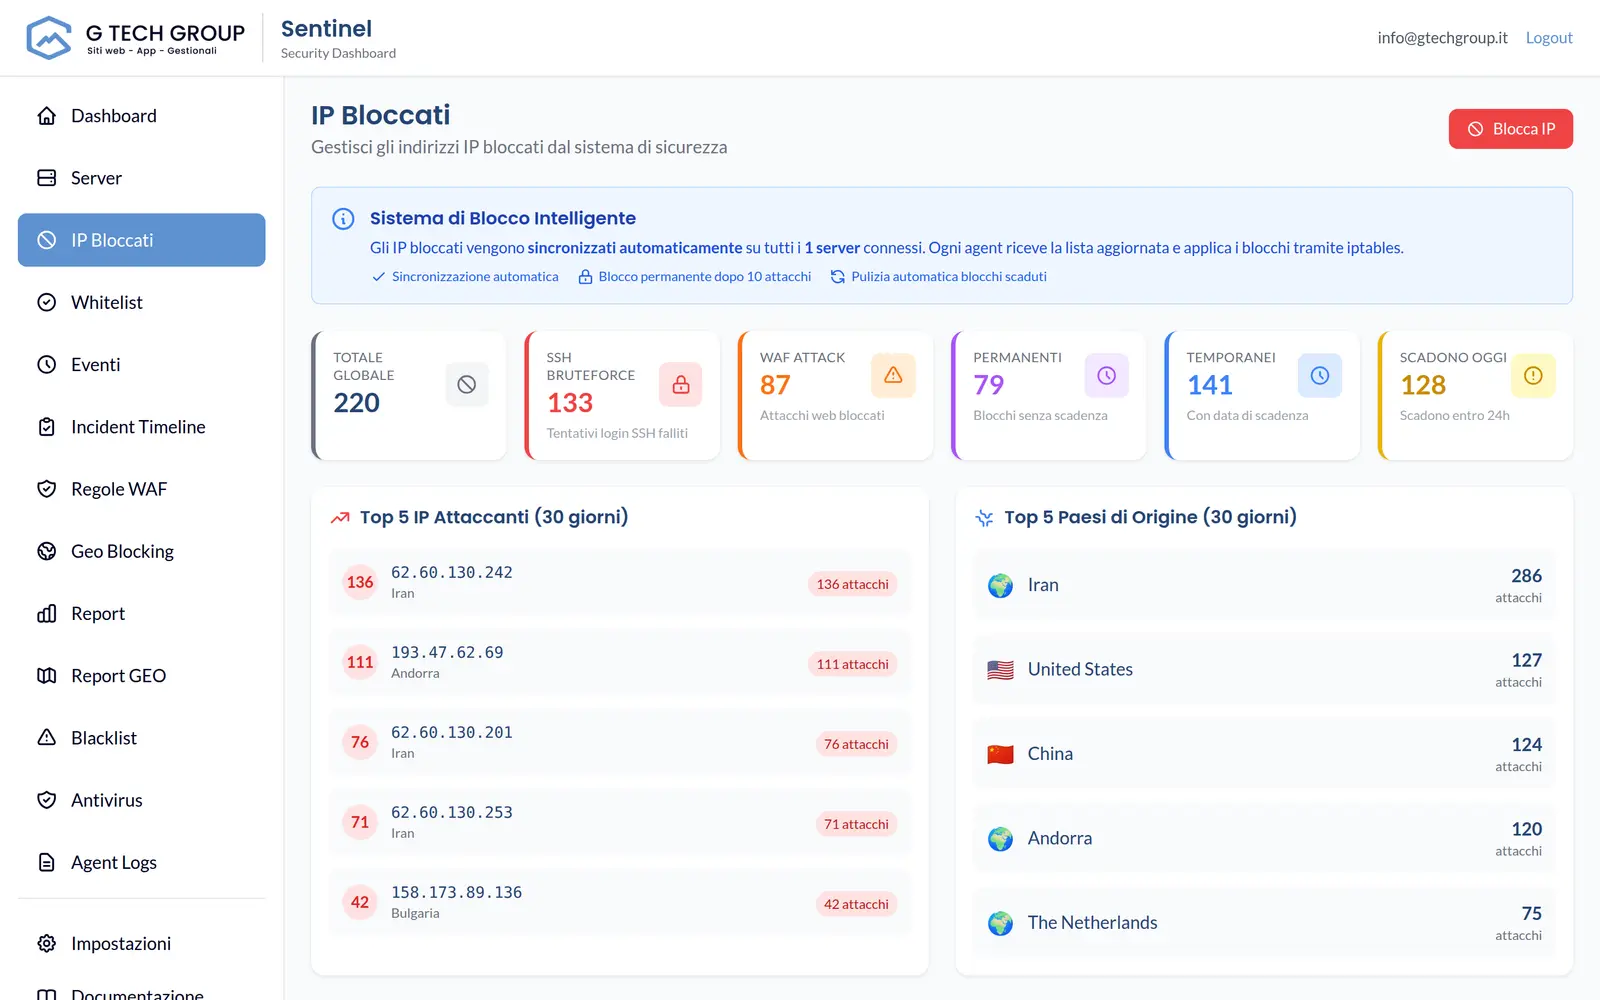
I watcher osservano fonti configurate, come autenticazioni SSH e log web. Quando una sequenza supera la soglia, l'agent registra l'evento e applica il blocco con il backend disponibile sulla macchina.
4 · Sincronizzazione
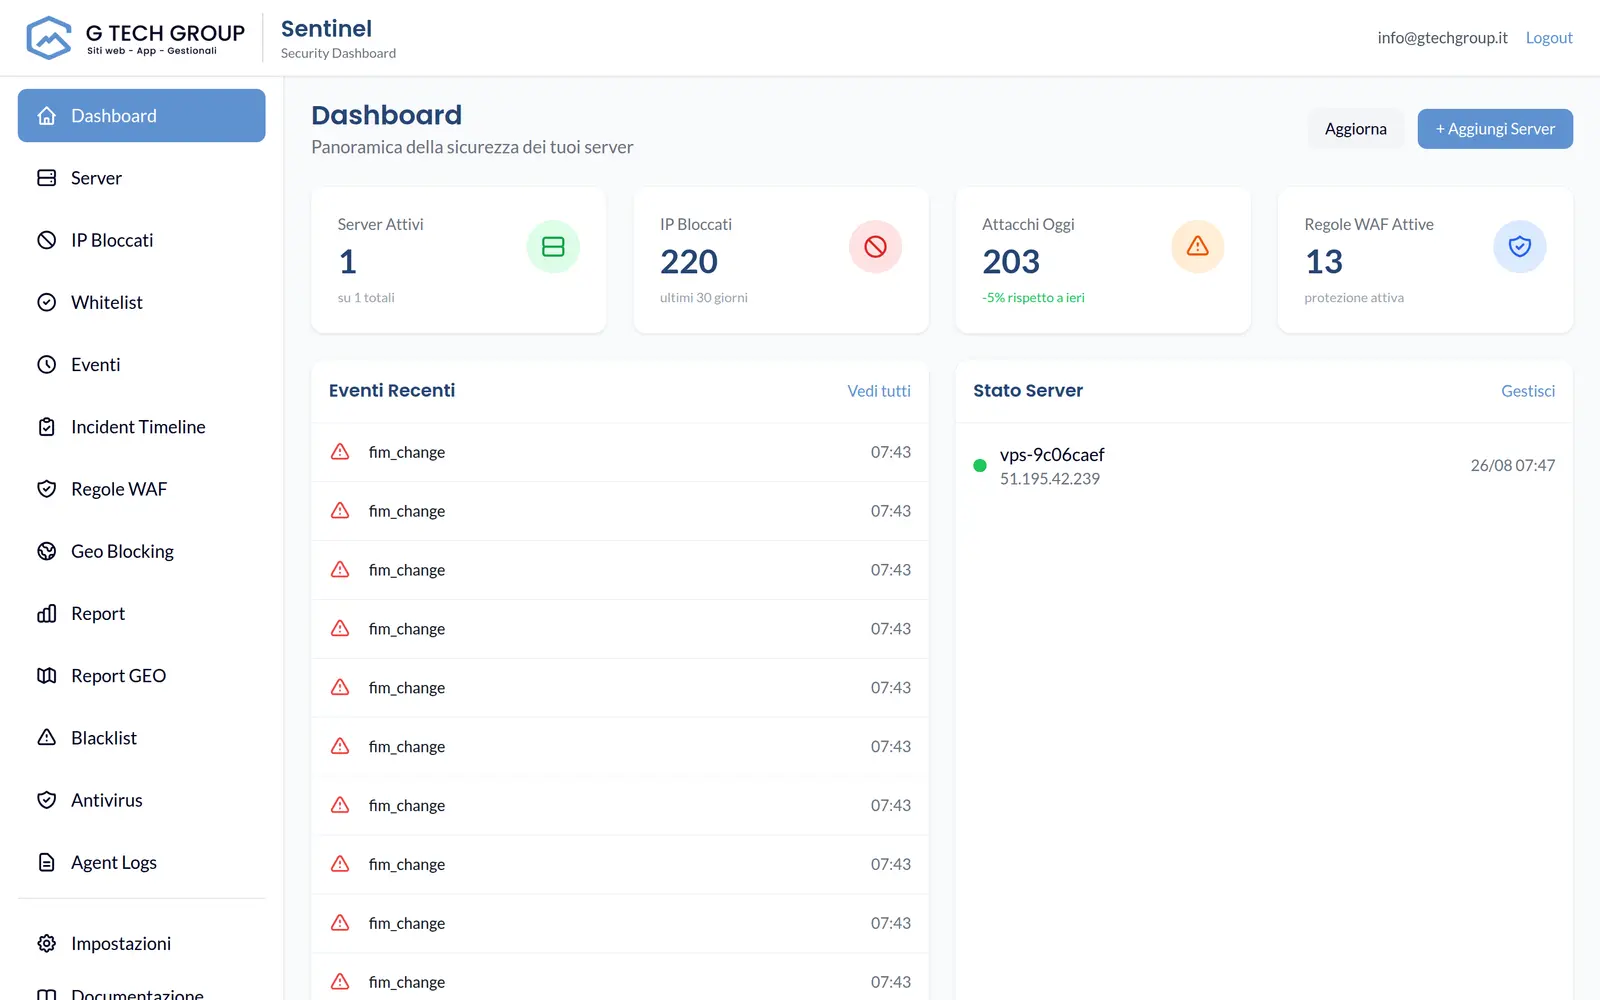
Heartbeat, eventi e inventario raggiungono la console; policy, whitelist e blocchi tornano agli agent. Se il collegamento centrale viene temporaneamente interrotto, le regole già applicate localmente non spariscono.
Dall'evento alla risposta
Tipo di attacco, origine, server coinvolto, data e motivazione restano consultabili nella timeline.
Il pannello distingue rilevazione e blocco, mostrando durata e origine della policy quando disponibili.
Le notifiche previste dal servizio possono avvisare il team senza obbligarlo a osservare continuamente la dashboard.
Stato, log e report possono essere letti sull'intera flotta oppure restringendo l'ambito alla macchina interessata.
Confini chiari
Una piattaforma di sicurezza riduce il rischio; non sostituisce patch, backup, configurazione e risposta professionale agli incidenti.
Le regole locali già distribuite restano operative anche durante una temporanea perdita di collegamento con la console.
Eventi e log aiutano a capire cosa è stato rilevato e quale azione è stata applicata.
Il passaggio da osservazione a blocco deve considerare traffico reale, applicazione e falsi positivi.
Aggiornamenti del sistema, backup, hardening e gestione delle vulnerabilità applicative restano necessari.
Partiamo dai tuoi server, dai domini e dal traffico reale per definire un'attivazione verificabile.