Blocca vicino a WordPress.
Il plugin controlla richieste, accessi, commenti, registrazioni, moduli e file senza dipendere da una modifica al tema.
Sentinel Security per WordPress
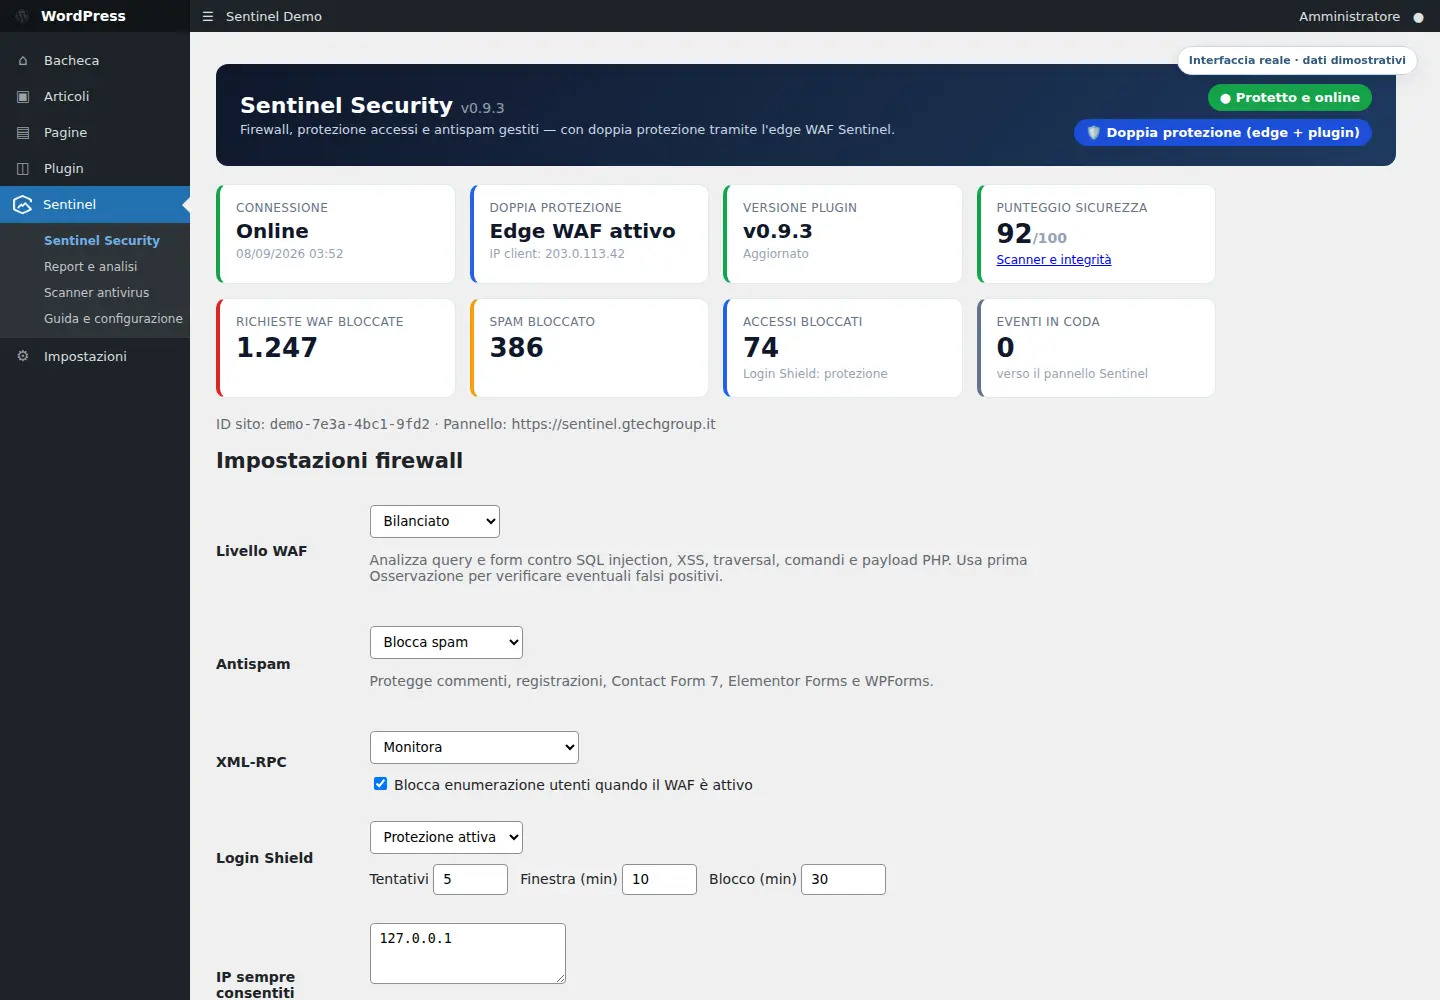
Sentinel porta nel sito un WAF locale, Login Shield, antispam, scanner malware e controlli di integrità. Il pannello centralizza configurazione, inventario ed eventi; quando disponibile, il WAF edge aggiunge un primo livello prima che il traffico raggiunga WordPress.
Compatibile con WordPress 6.0+ e PHP 7.4+ · configurazione iniziale prudente in modalità osservazione
Il plugin controlla richieste, accessi, commenti, registrazioni, moduli e file senza dipendere da una modifica al tema.
Modalità operative, inventario, versione, ultimo contatto, report ed eventi diventano leggibili da una console unica.
Se il dominio passa dal WAF Sentinel, la protezione edge filtra a monte e il plugin conserva il vero indirizzo del visitatore in modo verificato.
Difesa a più livelli
Il plugin non è una semplice schermata nel back office: applica controlli nel sito e scambia con Sentinel soltanto stato, policy ed eventi necessari alla gestione.
Ferma a monte richieste ostili, flood applicativi e traffico non ammesso prima che arrivi al server WordPress.
Conosce WordPress: protegge login, XML-RPC, moduli, commenti e file con regole applicate localmente.
Raccoglie inventario, stato, modalità, trend ed eventi firmati, mantenendo una vista coerente su tutti i siti collegati.
Protezione WordPress
Ogni modulo può partire in osservazione, così le regole vengono valutate prima di passare al blocco attivo.
Analizza percorso, parametri GET e POST per riconoscere path traversal, XSS, SQL injection, command injection e tentativi di esecuzione PHP.
Conta i tentativi falliti per sorgente e applica un blocco temporaneo quando viene superata la soglia definita.
Valuta localmente link, termini ricorrenti, HTML nascosto e pattern anomali; può chiedere al server una seconda opinione basata su reputazione.
Monitora o disabilita XML-RPC e contrasta i tentativi di enumerazione tramite parametro autore e API REST degli utenti.
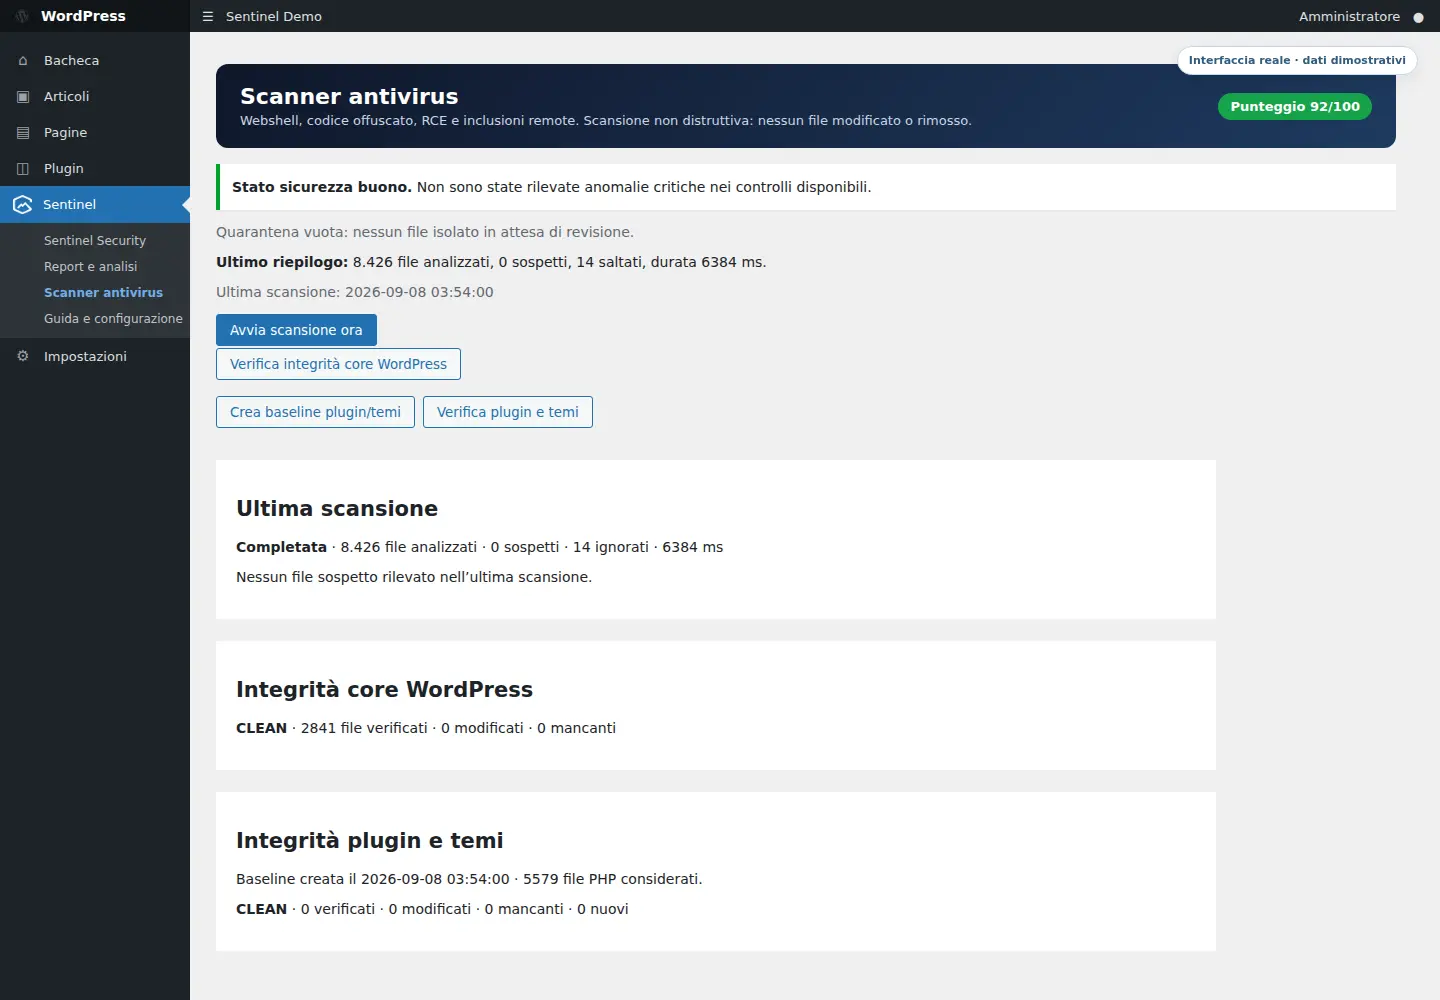
Cerca webshell, codice offuscato, funzioni di esecuzione pericolose, include remoti e payload codificati senza eliminare automaticamente i file.
Confronta il core con i checksum ufficiali WordPress e verifica plugin e temi rispetto a una baseline SHA-256 creata dall'amministratore.
Un file sospetto può essere spostato manualmente in quarantena AES-256-GCM, mantenendo hash, permessi e percorso originale per un ripristino verificato.
Registra gli eventi utili a capire cosa accade: accessi falliti e riusciti, nuovi utenti, attivazioni, aggiornamenti, chiamate XML-RPC e blocchi.
Controllo centralizzato
La scheda del sito mostra salute del collegamento, versione del plugin, ambiente WordPress e configurazione effettiva. Le modifiche alle modalità vengono consegnate al successivo heartbeat e restano visibili anche nel plugin.
Scanner e integrità
La pagina Scanner separa malware, integrità del core ed estensioni. Ogni rilevamento conserva percorso, gravità, motivazione, dimensione e hash SHA-256, così l'amministratore può verificare prima di agire.
Report e visibilità
Il plugin offre il report locale; il pannello mette insieme gli eventi dei siti collegati e consente di leggere volume, andamento e distribuzione delle protezioni.
Punteggio di sicurezza, blocchi WAF, spam fermato, accessi bloccati, eventi in coda e grafico degli ultimi 14 giorni.
Stato online, versione, ultimo contatto, ambiente, capacità attive, configurazione e cronologia degli eventi del singolo sito.
Intervalli di 7, 30 o 90 giorni, trend rispetto al periodo precedente, distribuzione per tipologia, siti più colpiti ed eventi recenti.
I dati operativi del periodo possono essere esportati per verifiche, confronto storico e condivisione con il referente tecnico.
Connessione e dati
Il token generato nel pannello è legato al dominio, vale una sola volta e scade dopo 24 ore. Dopo l'attivazione il sito riceve una credenziale dedicata, cifrata localmente con le chiavi di WordPress.
Attivazione guidata
L'attivazione parte in modo prudente: prima si collega e osserva, poi si scelgono le modalità di blocco adatte al sito.
Nel pannello inserisci l'indirizzo esatto del sito, generi il token monouso e scarichi il plugin associato.
Carichi il pacchetto in WordPress, attivi Sentinel e usi il token sulla pagina di connessione.
Controlli eventi, report, compatibilità dei moduli e prima scansione senza blocchi aggressivi.
Imposti WAF, antispam, Login Shield e XML-RPC dal plugin o dal pannello secondo il profilo del sito.
Domande frequenti
No. Il plugin protegge dentro WordPress; il WAF edge opzionale lavora prima del server. Quando sono entrambi attivi formano una doppia protezione coordinata.
No. Lo scanner è non distruttivo. La quarantena è un'azione manuale, cifrata e reversibile, con controlli di integrità prima del ripristino.
Le protezioni partono con impostazioni prudenti: WAF e antispam in osservazione, XML-RPC monitorato e scanner abilitato. Il blocco attivo va scelto consapevolmente.
Oltre a commenti e registrazioni WordPress, l'antispam integra Contact Form 7, Elementor Pro Forms e WPForms.
Sì: puoi leggere stato, inventario, eventi e report e modificare le modalità operative. Le scansioni si avviano da WordPress oppure partono automaticamente ogni giorno.
WordPress rileva la nuova versione tramite il canale autenticato Sentinel. Il pacchetto viene scaricato in HTTPS e il checksum SHA-256 deve essere valido prima dell'installazione.
WordPress Security
Valutiamo insieme hosting, plugin, moduli pubblici e livello di rischio, poi impostiamo una protezione osservabile prima di attivare i blocchi.