Un IP insiste su login, URL o servizi esposti.
L'agent legge i log sul server e conta gli eventi nella finestra temporale configurata.
Sentinel osserva accessi SSH e log di sicurezza, riconosce i tentativi ripetuti e blocca l'IP sul firewall locale. L'evento arriva subito al pannello centrale e il blocco può essere condiviso con la flotta.
L'agent legge i log sul server e conta gli eventi nella finestra temporale configurata.
Il blocco entra nel firewall del sistema senza aspettare una risposta dal cloud.
Vedi quale server ha rilevato l'abuso e gestisci durata, sblocco e whitelist.
Accessi remoti
Su Linux l'agent segue il log di autenticazione, distingue password errate e utenti inesistenti e raggruppa i tentativi per indirizzo IP.
Legge in tempo reale le nuove righe prodotte da SSH, senza spedire l'intero file di log fuori dal server.
Raggruppa i tentativi per IP in una finestra temporale e ignora indirizzi locali o non validi.
Alla soglia configurata applica un blocco temporaneo sul firewall e registra l'evento centrale.
Web server & applicazioni
Oltre a SSH, Sentinel può sorvegliare gli error log di Nginx e Apache. Per applicazioni specifiche puoi definire watcher personalizzati con percorso del file e pattern di riconoscimento.
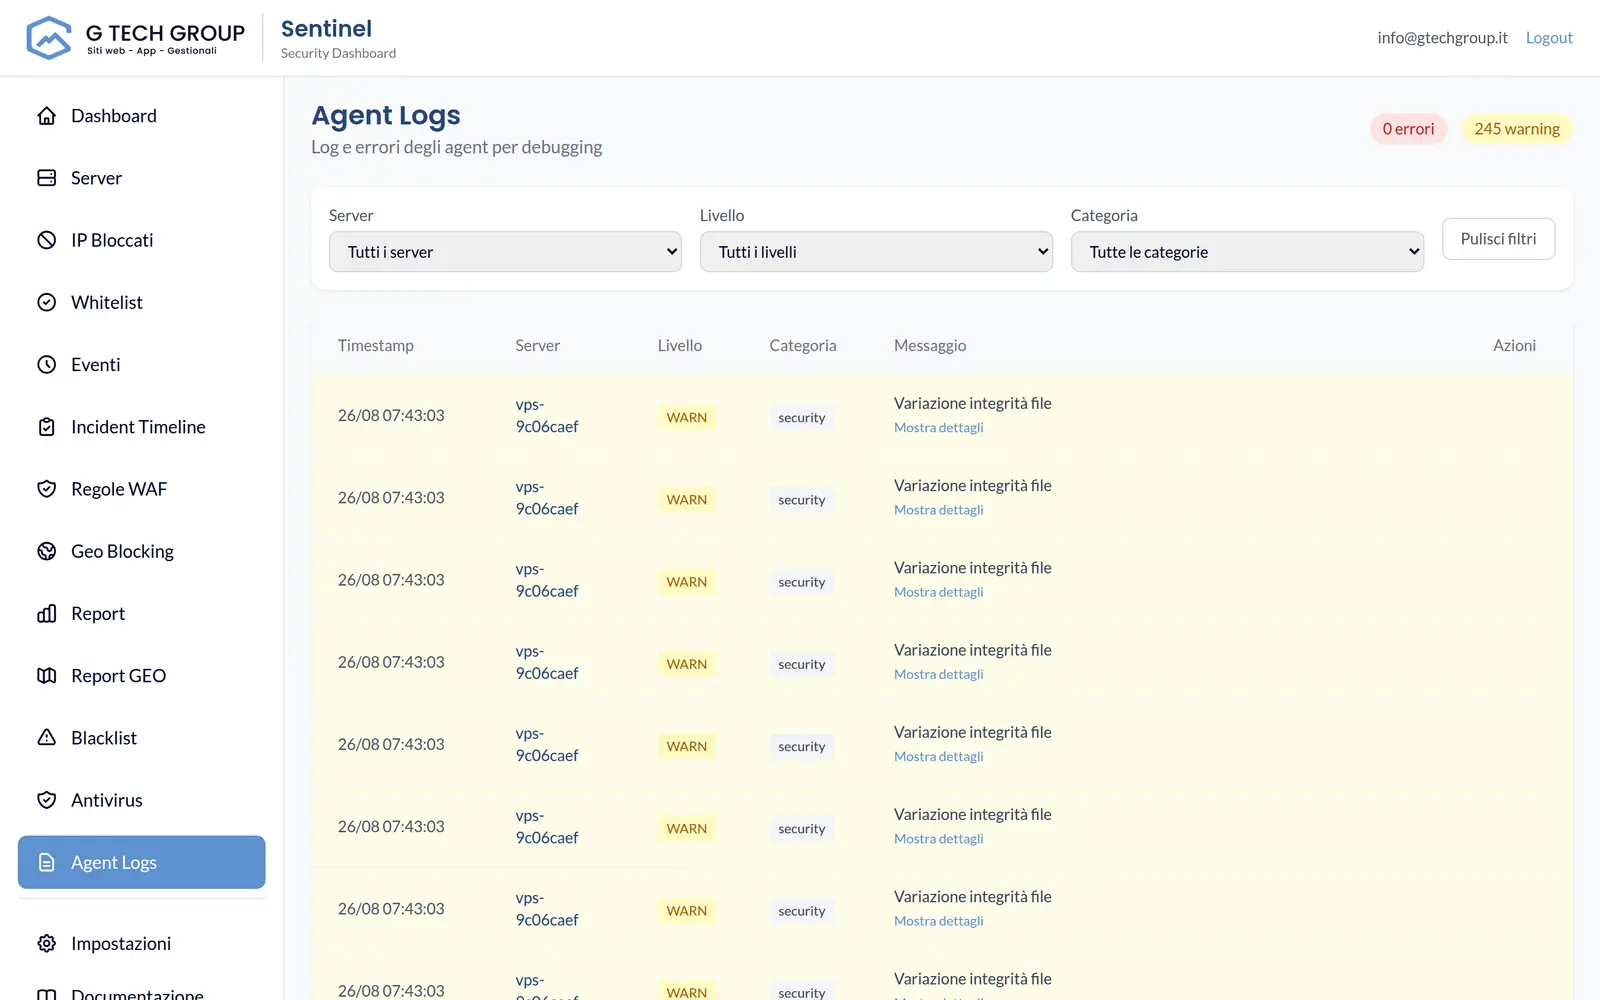
Blocco locale e globale
Su Linux Sentinel utilizza iptables o ipset. Il blocco viene applicato sul server che ha rilevato l'abuso e registrato centralmente; il server centrale può quindi propagarlo agli altri agent connessi.
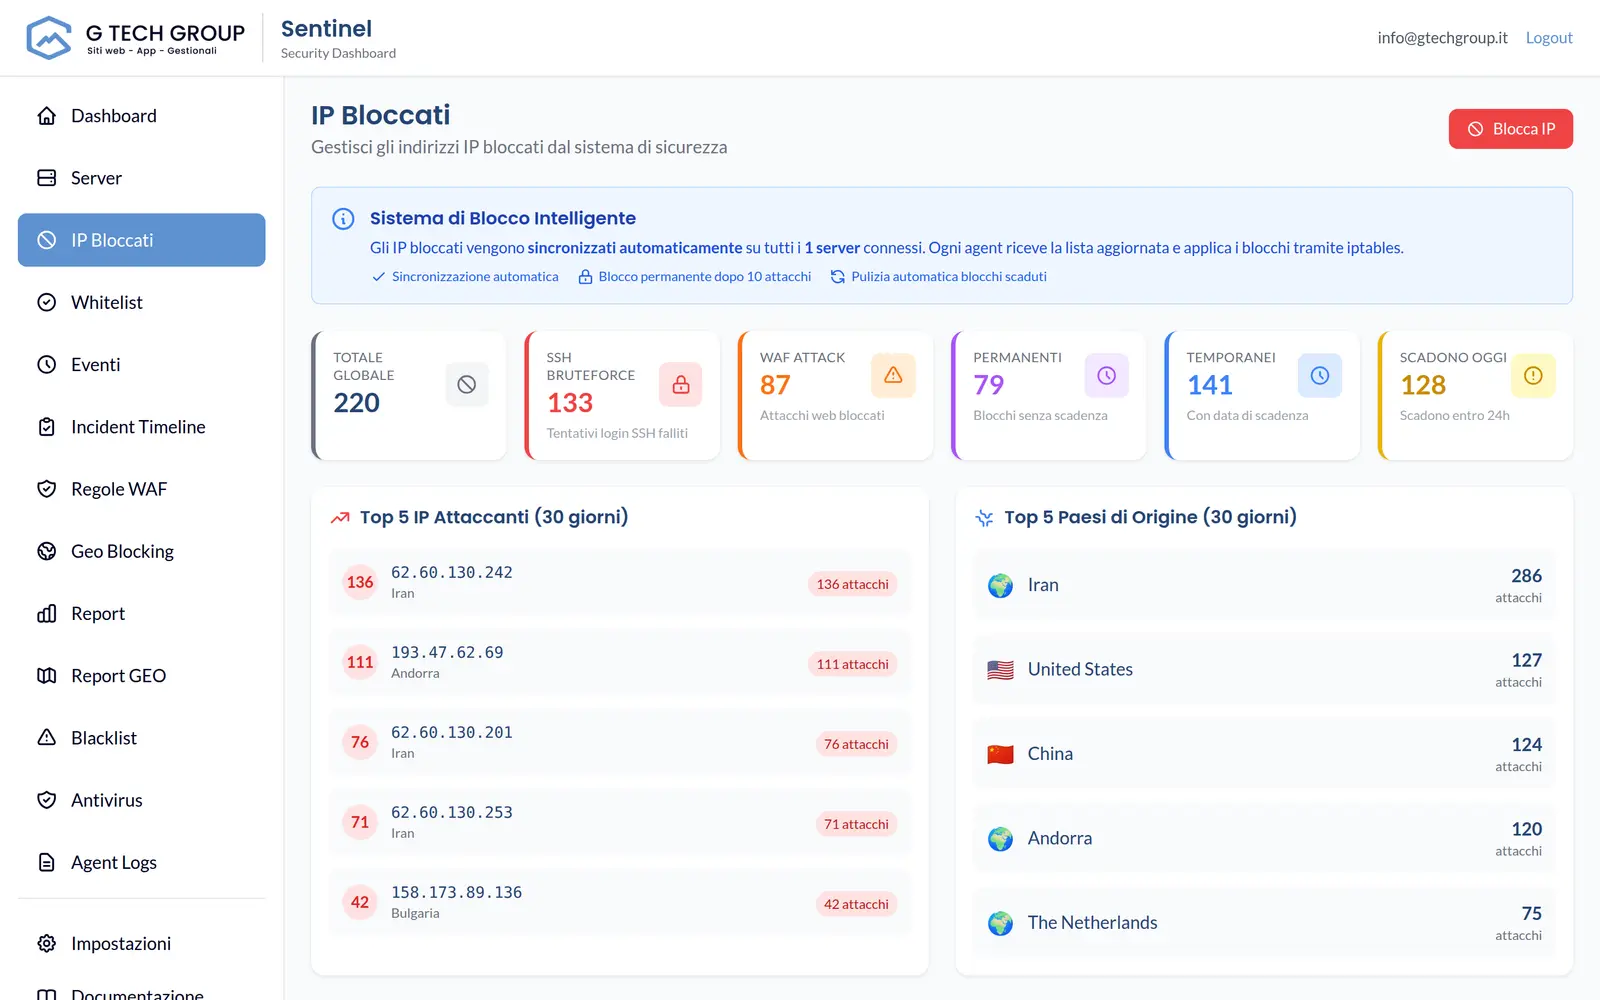
Controllo operativo
Inserisci un IP, scegli la durata o rendi il blocco permanente e distribuisci la decisione alla flotta.
Rimuovi un IP dal pannello oppure lascia che Sentinel elimini automaticamente i blocchi scaduti.
Distingui brute-force SSH, attacchi WAF, rate-limit e azioni manuali, con dati geografici quando disponibili.
L'agent Windows può osservare gli eventi di autenticazione e applicare blocchi con Windows Firewall. Le funzioni WAF e i watcher web restano orientati al deployment Linux.
Partiamo dai log e dai servizi realmente esposti nella tua infrastruttura.