Ferma il traffico ostile prima dell'applicazione.
WAF, controllo del volume, reputazione e regole geografiche lavorano sul server che ospita il sito.
Dal filtro applicativo L7 al firewall di rete, dall'antivirus agli alert sul telefono: tutto ciò che Sentinel fa per proteggere i tuoi siti — spiegato nel dettaglio.
WAF, controllo del volume, reputazione e regole geografiche lavorano sul server che ospita il sito.
Eventi, log, scansioni malware e integrità dei file confluiscono in una vista centralizzata.
Policy, stato degli agent e aggiornamenti graduali si amministrano da un'unica console.
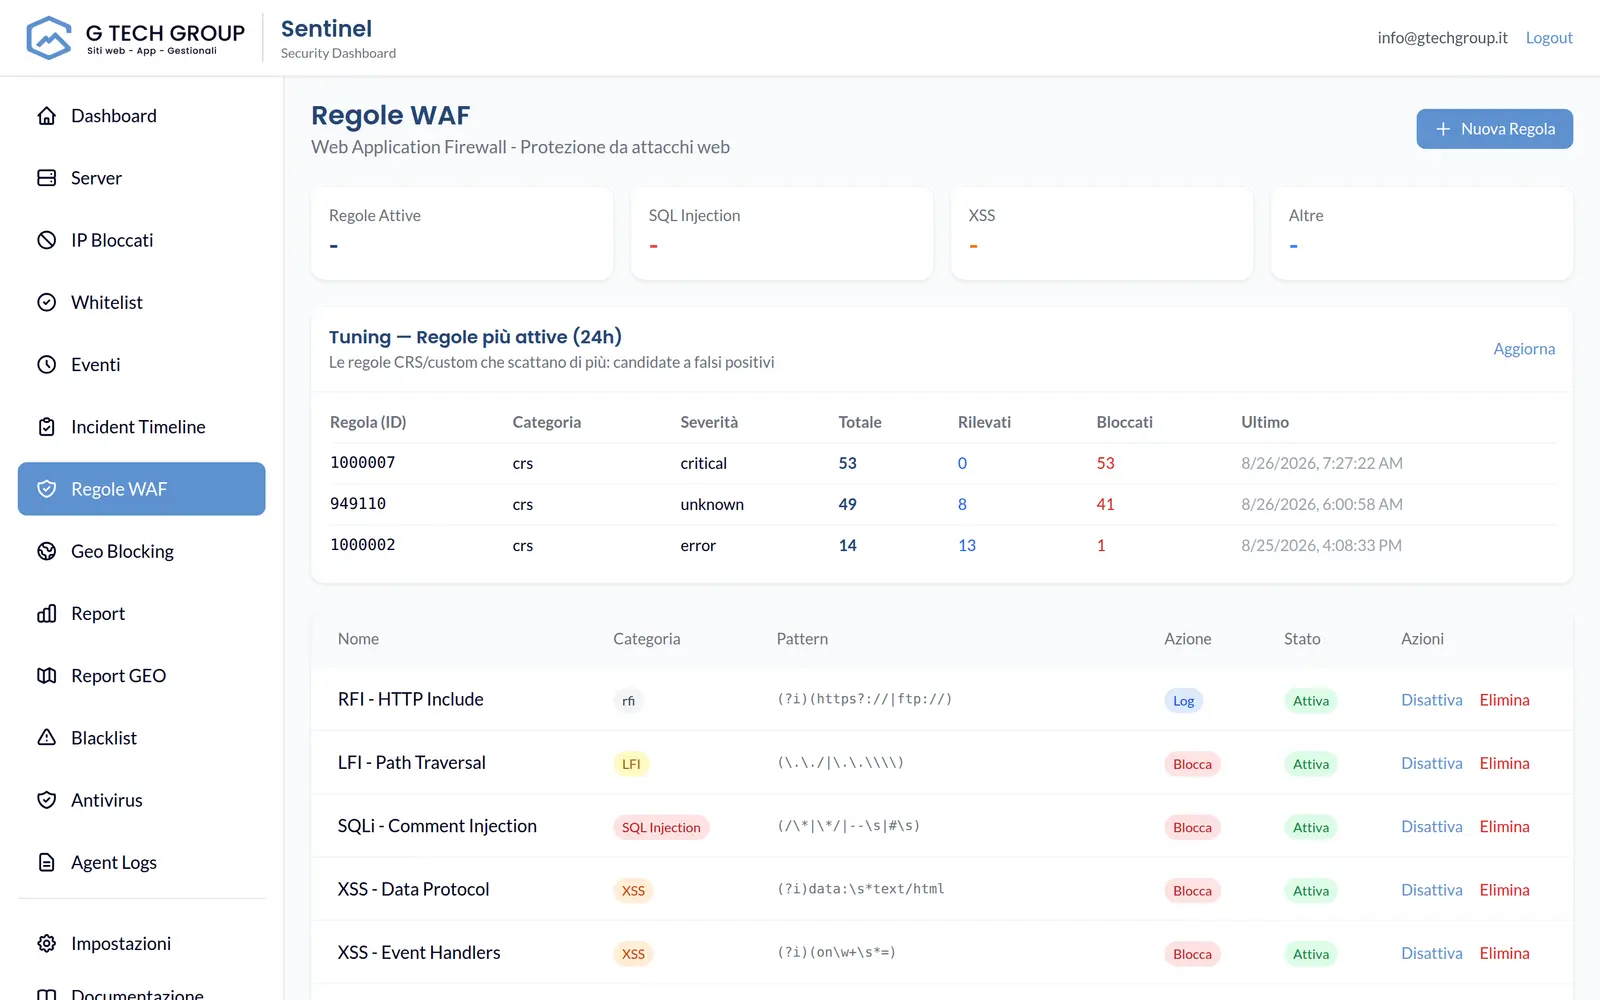
Web Application Firewall
Motore Coraza con OWASP Core Rule Set v4: ispeziona ogni richiesta HTTP e ferma SQL injection, XSS, RCE, path traversal e altro, con anomaly scoring.
Protezione DDoS L7 & Bot
Rate-limiting per-IP e globale con token bucket, e una challenge JavaScript che separa i browser reali dai bot: sotto attacco, gli utenti veri passano, il flood no.
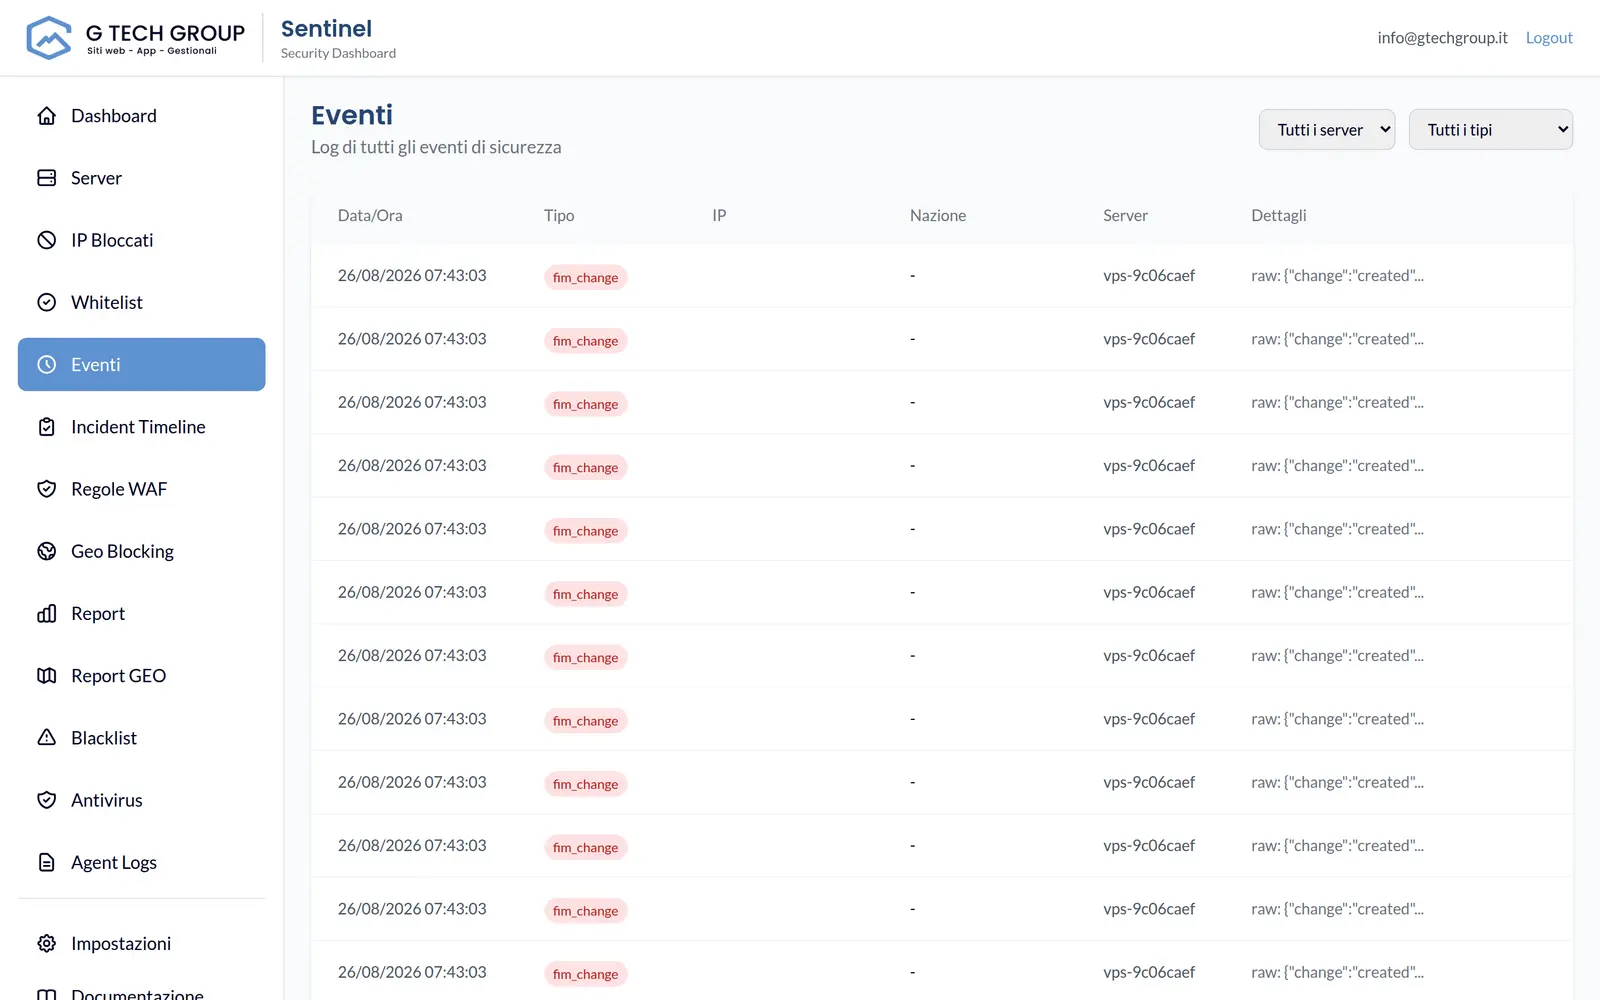
Geo-blocking & Reputation
Blocca interi paesi con database GeoIP locale, gestisci blacklist/whitelist IP e valuta la reputazione degli IP sorgente — tutto sincronizzato sulla flotta.
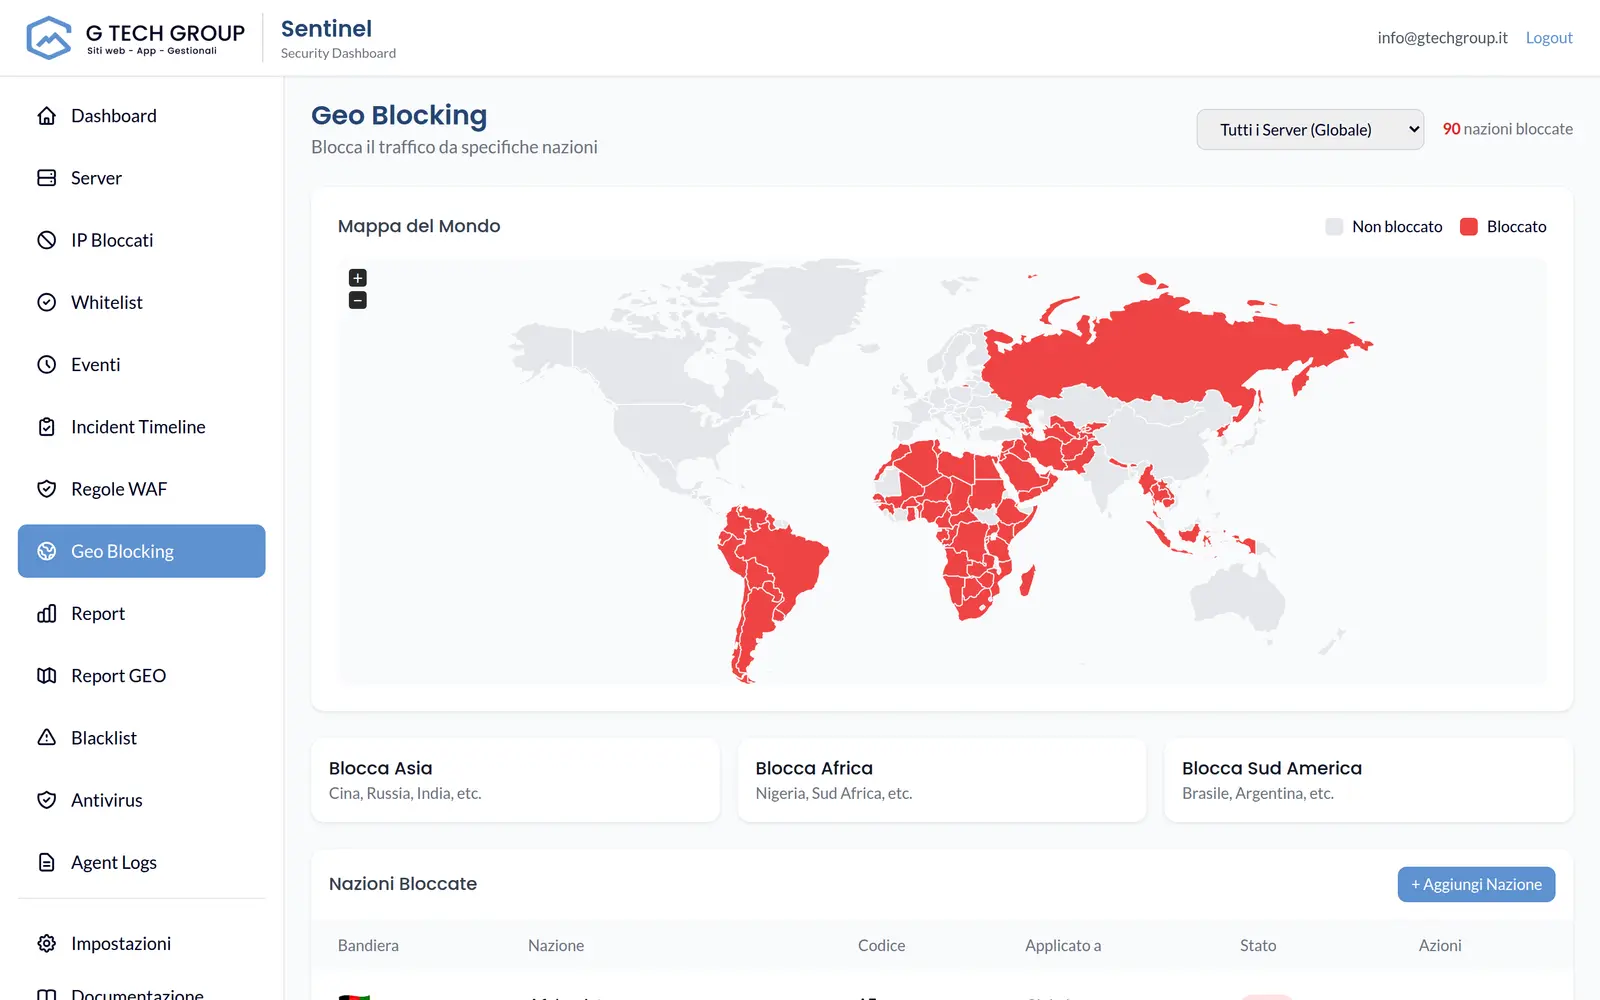
Antivirus & Integrità file
Scansioni quick, full o custom con ClamAV e lookup hash opzionale, più File Integrity Monitoring sui percorsi critici.
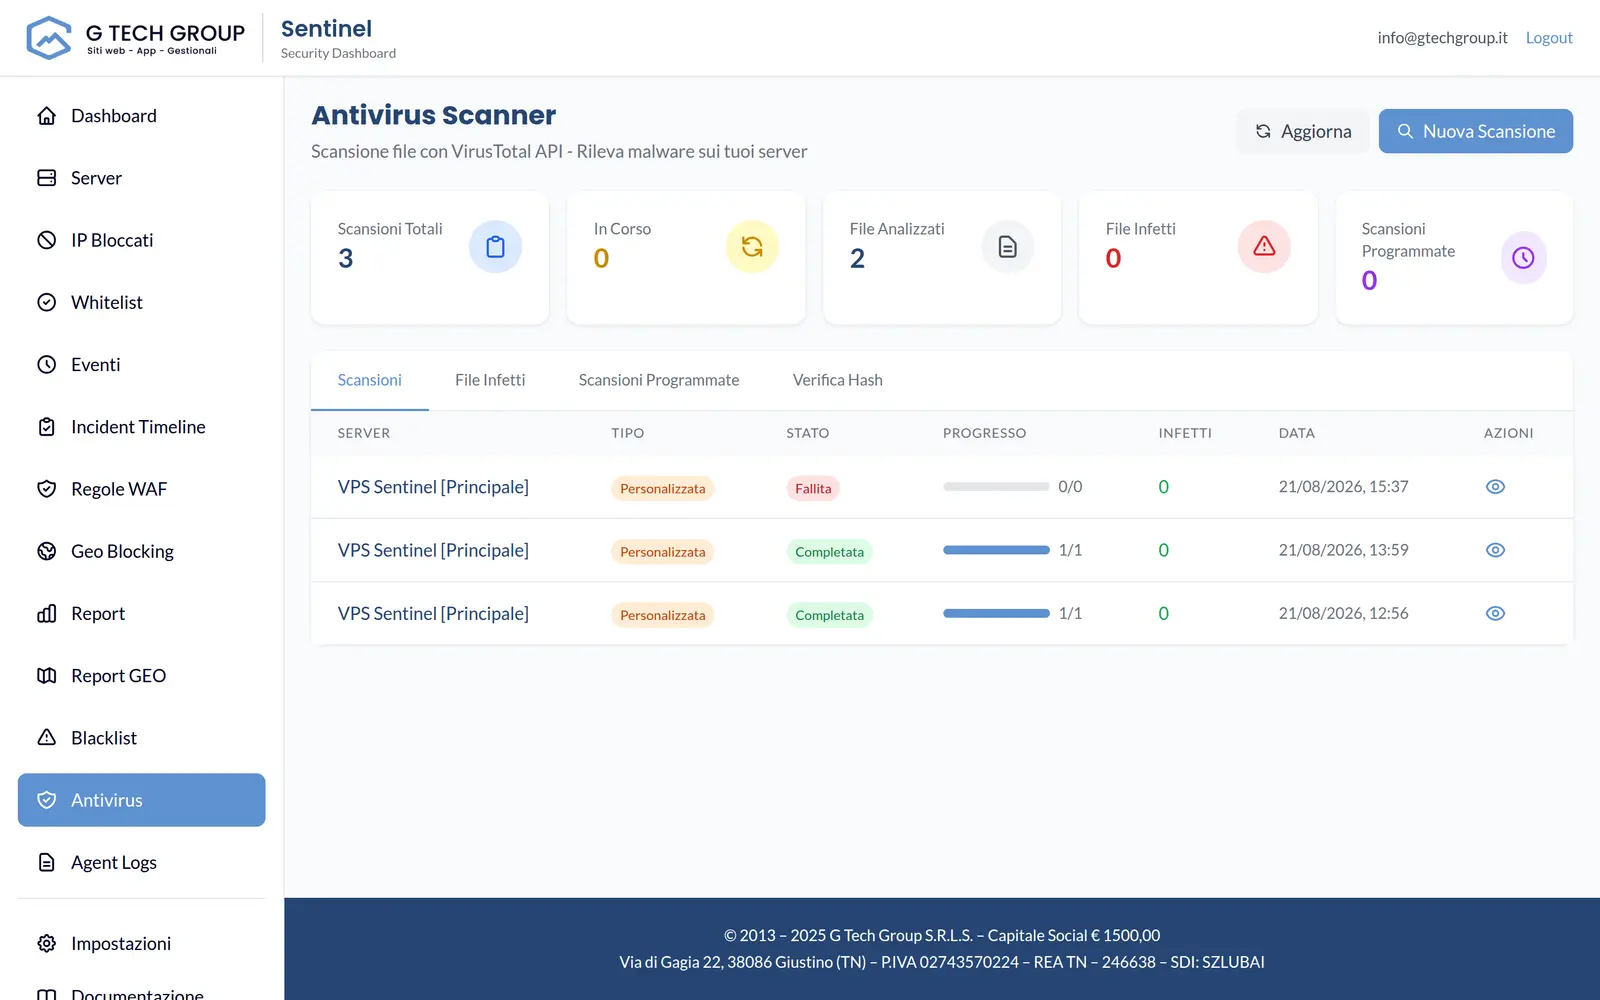
Monitoraggio & Alert real-time
Dashboard eventi, log aggregati, incident timeline, report geografici ed export CSV, con alert push self-hosted via ntfy e riepiloghi email opzionali.
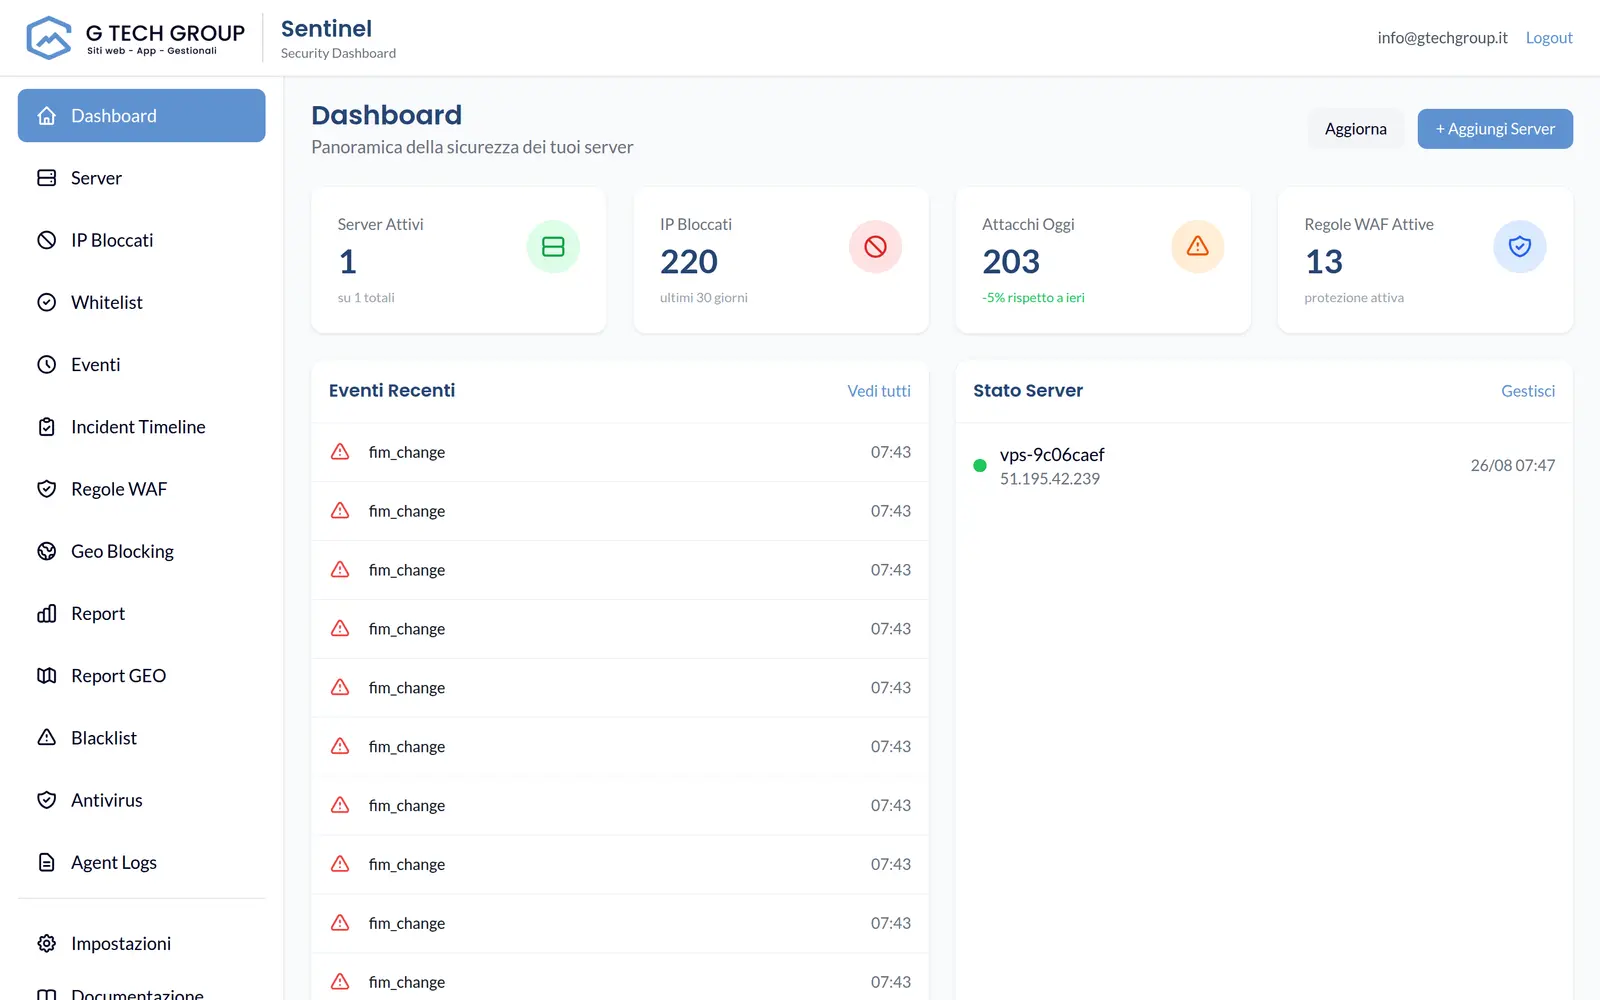
Fleet Management & Aggiornamenti
Governa l'intera flotta da un'unica console, con aggiornamenti canary anti-brick: l'update parte su un sottoinsieme e prosegue sul resto solo se il canary resta sano.
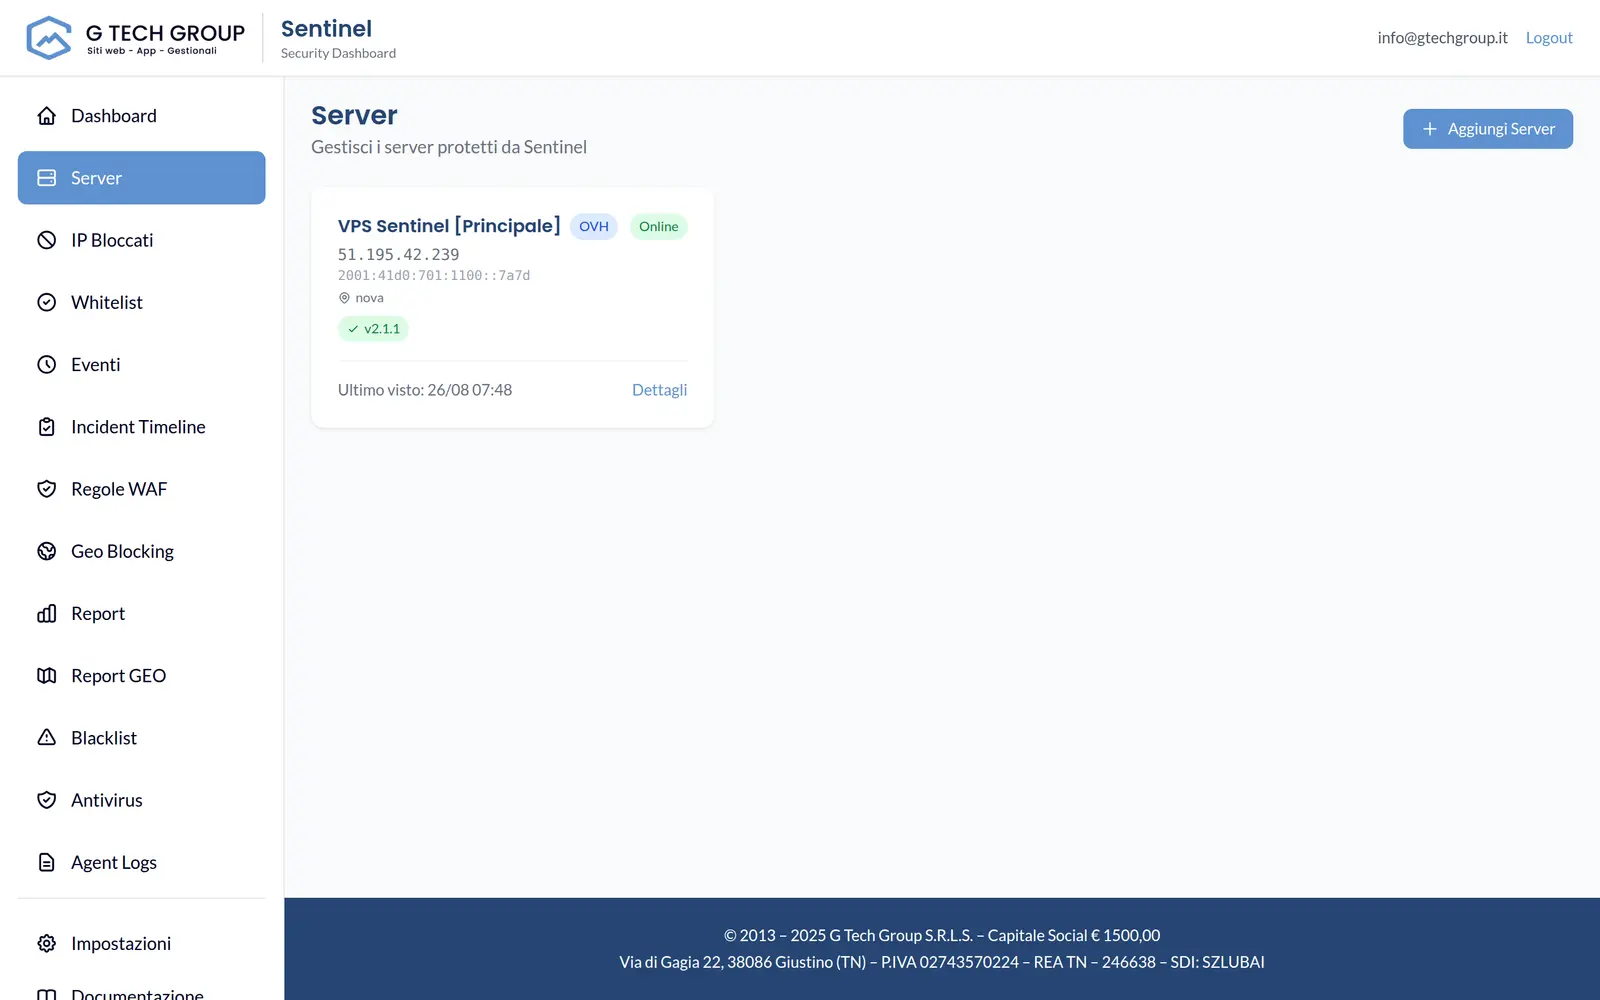
Protezione host & accessi
L'agent monitora tentativi di autenticazione e log di Nginx, Apache o applicazioni personalizzate. Alla soglia applica il blocco sul firewall locale e registra l'evento nella dashboard.
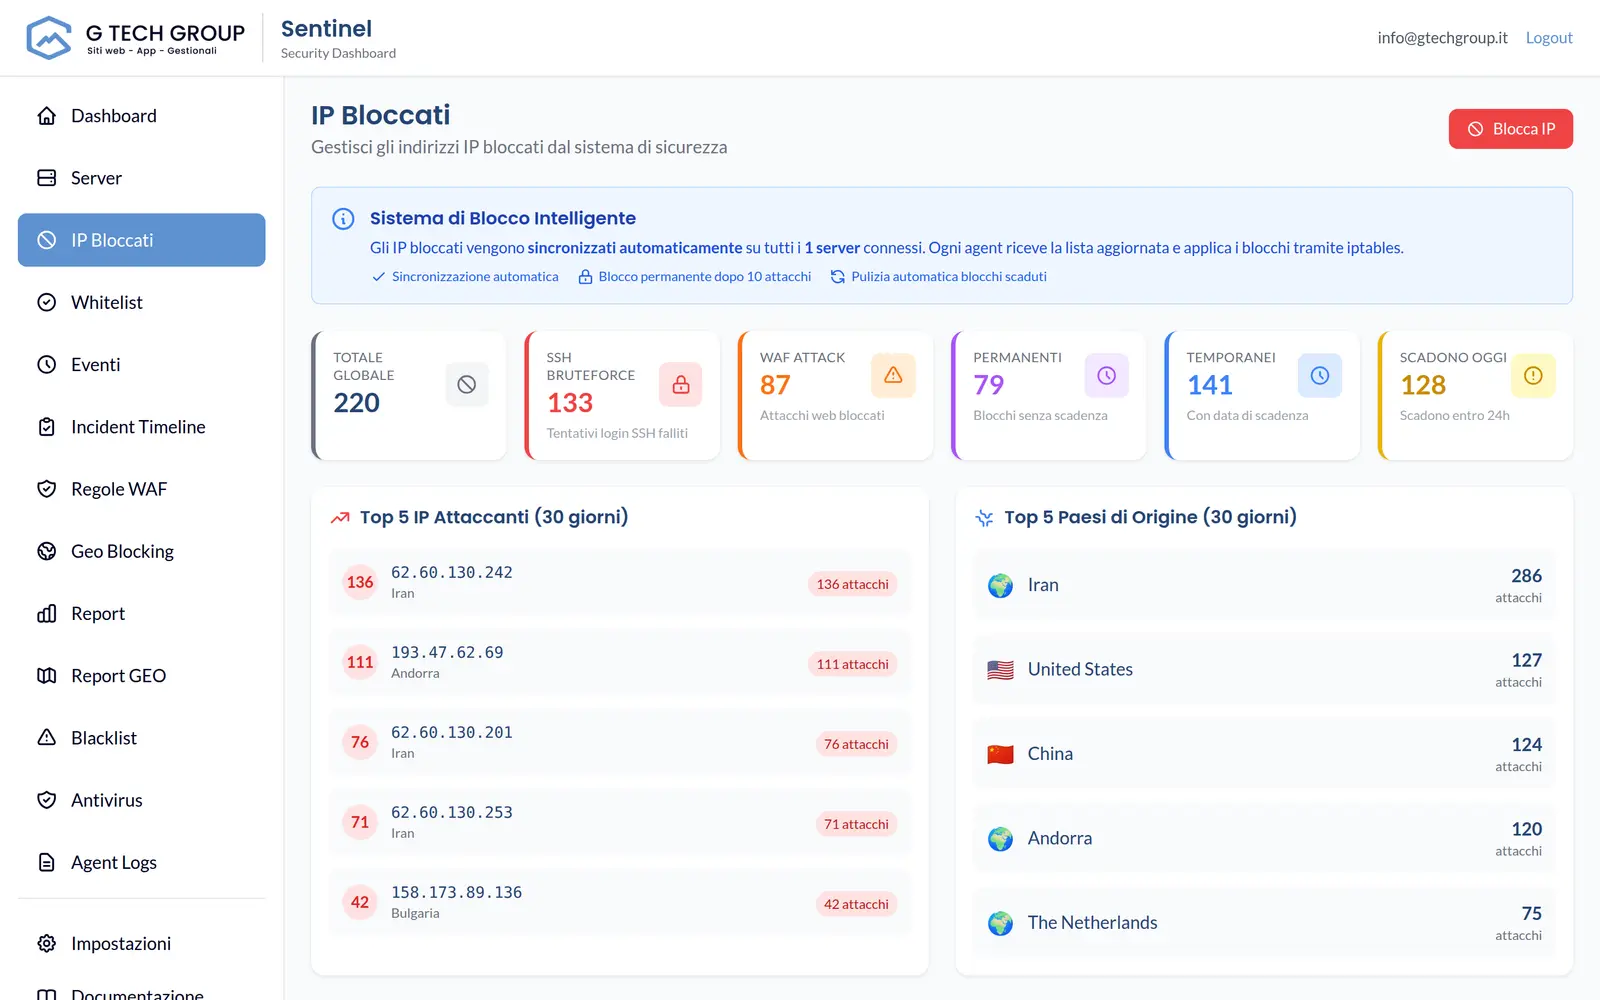
Threat intelligence & DNSBL
Feed, DNSBL e storico locale contribuiscono allo score degli IP sorgente. Un controllo separato verifica periodicamente se gli IP pubblici dei tuoi server sono segnalati nelle blacklist DNS.
Governance del pannello
Viewer, operator e admin hanno permessi distinti anche a livello API. Il login supporta TOTP e protezioni anti-abuso; le mutazioni vengono registrate nel log di audit.
Come funziona
Il traffico degli utenti viene elaborato localmente. Lookup hash, DNSBL, feed e SMTP sono integrazioni opzionali e vengono usati solo quando configurati.
Reverse-proxy leggero in Go: applica WAF, rate-limit, JA4, antivirus e FIM. Ispeziona e blocca in locale, in millisecondi.
Raccoglie eventi e log, sincronizza regole e blocchi via gRPC mTLS, orchestra la flotta e conserva lo storico.
Monitori tutto in tempo reale, crei regole, gestisci gli aggiornamenti e ricevi gli alert. Da qualsiasi dispositivo.
Ti mostriamo Sentinel dal vivo sulla tua infrastruttura e lo tariamo su misura.